Archivo por tema
Experiencia de desarrollo
34 contenidos públicos
Artículos
Artículos
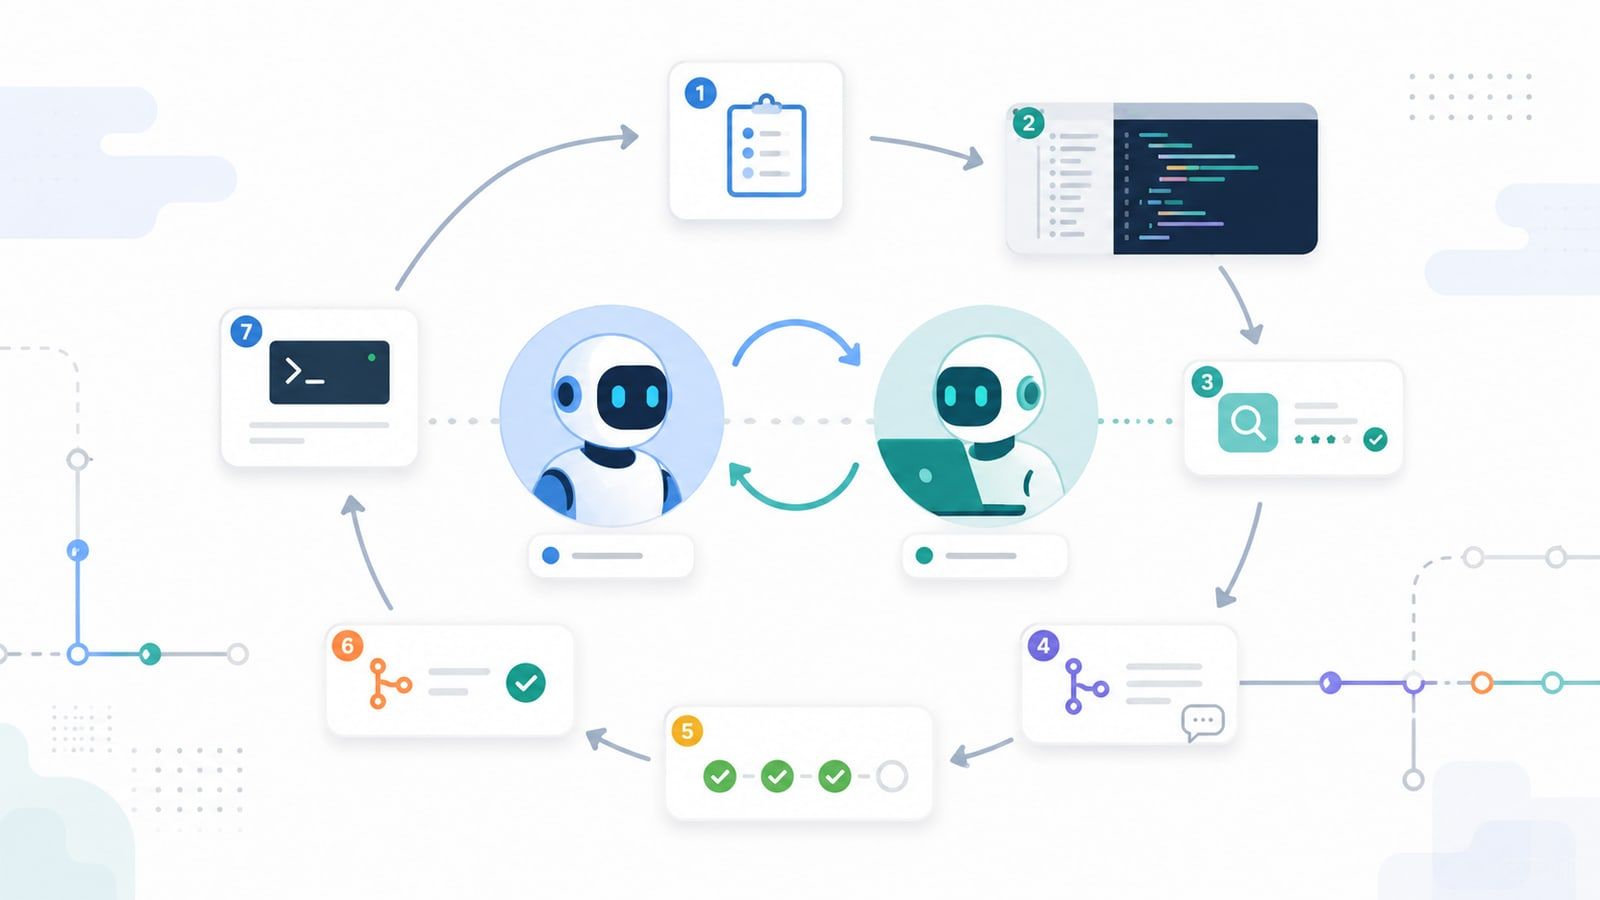
DIL R5.0-AG: pastorear agentes IA con Herdr, GitHub y un Director que despierta solo
DIL R5.0-AG convierte dispatch, ejecución, evidencia y wakeup en un flujo event-driven verificable: Herdr ejecuta, GitHub conserva la verdad durable y el humano mantiene la autoridad.
Artículos
Del read-only al primer writer controlado en IXATU Operations
Cómo Operations cruzó de consulta legacy a mutación controlada en DEV con el primer carril reusable de escritura, manteniendo PROD_MUTATIONS = 0.
Artículos
Director–Implementer Loop R4.6-AG: fronteras semánticas para agentes y delivery sin ambigüedad
R4.6-AG hace explícitas las fronteras entre desarrollo, calificación, integración, entrega y cierre: Workspace Identity, Implementer Delivery Pack, READY como mutation boundary y Post-Audit Delivery Flow.
Artículos
Docker Bake, uv.lock y reproducibilidad: del código al artefacto desplegable
Tests prueban el código; Bake prueba el paquete; Deploy prueba el entorno; Acceptance prueba el producto.
Artículos
Dotfiles v0.5: semántica por proyecto y localhost sin fricción
El harness compartido diagnostica readiness; no posee en silencio la configuración semántica de cada proyecto. La complejidad del browser queda en la facade, no en cada HO de producto.
Artículos
Dotfiles v0.3: capacidades explícitas, Serena y releases gobernadas
El harness empieza a exponer qué puede hacer un agente y dónde vive la autoridad, mientras la publicación de releases se convierte en una operación guardada.
Artículos
Dotfiles v0.4: un harness agent-first que sabe qué puede afirmar
Un agente debe entender el repositorio, las mutaciones posibles, los contratos de validación, el ownership de tools y la frescura del contexto antes de cambiar nada.
Artículos
De Docker a Neon: un cutover PostgreSQL con branches, writers y autoridad verificable
Un modelo reutilizable para migrar un dominio PostgreSQL: rehearsal con branches, fingerprints, writers mínimos, aprobación del plan exacto y cambio explícito de autoridad.
Artículos
Director–Implementer Loop R4.4-AG: una CI por HEAD y Playwright sin fricción
R4.4-AG elimina dos formas de orquestación accidental: una sola feature CI por HEAD y un facade Playwright que absorbe el networking Docker/WSL sin desplazar gates ni roles.

Artículos
Director–Implementer Loop R4.3-AG: CI sin espera, contexto fresco y cierre verificable
R4.3-AG evoluciona el Director–Implementer Loop con contexto fresco, CI despachada sin espera, validación visual canónica, historia de producto y cierre completo hasta producción.
Artículos
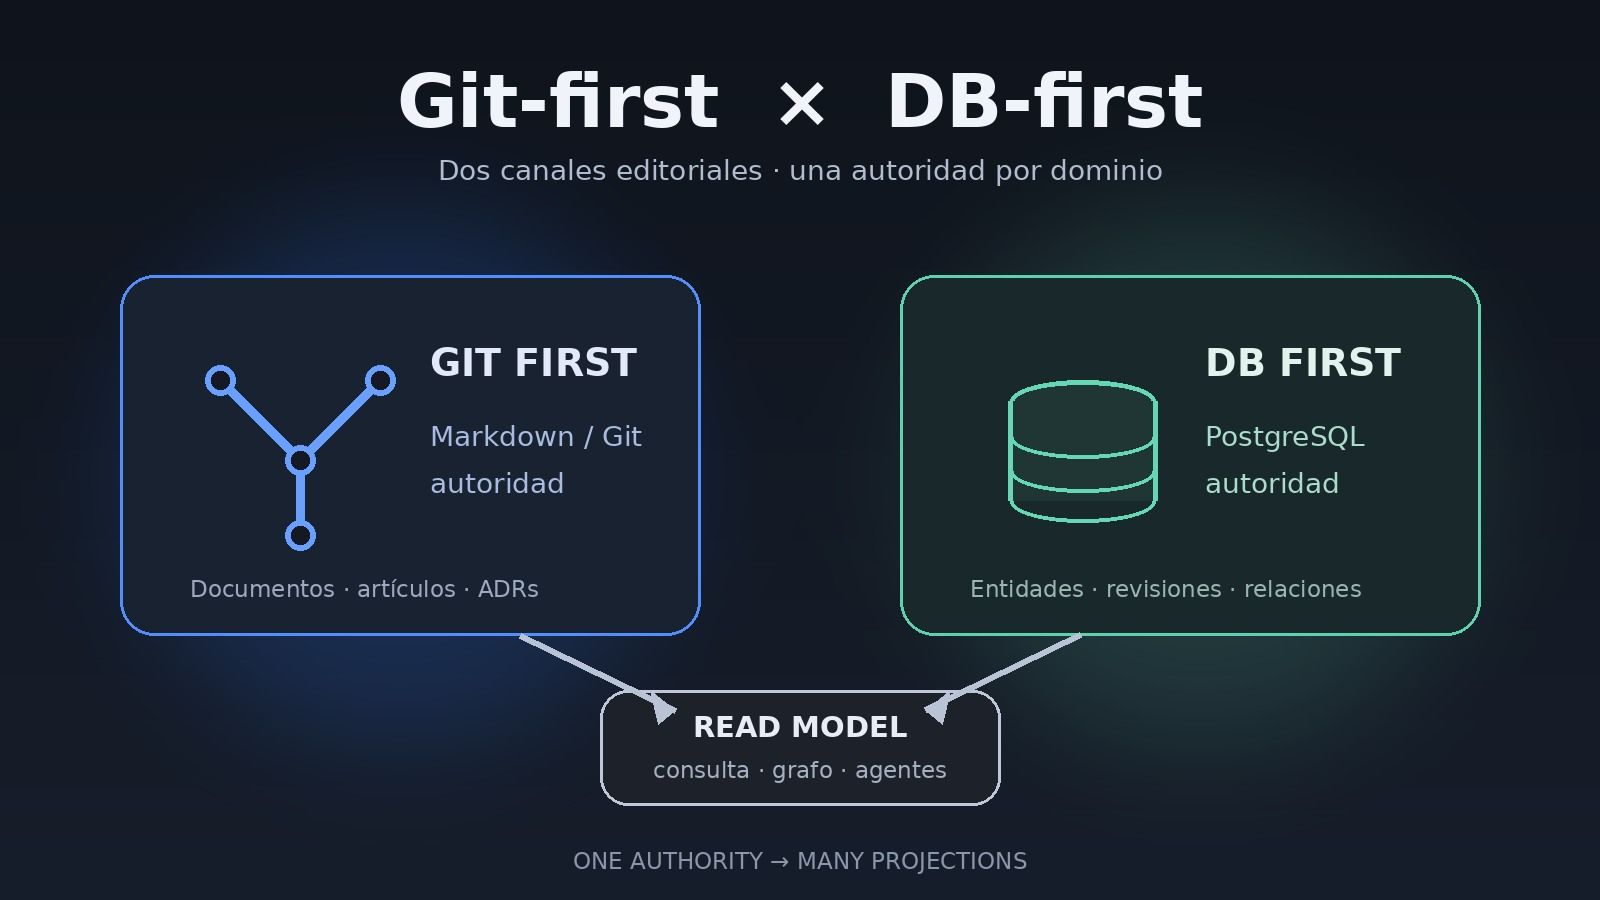
Git-first y DB-first: dos canales editoriales con una sola autoridad por dominio
Una arquitectura híbrida para combinar Markdown y Git con PostgreSQL sin crear dos fuentes de verdad: autoridad por dominio, proyecciones, read models y migraciones incrementales.
Artículos
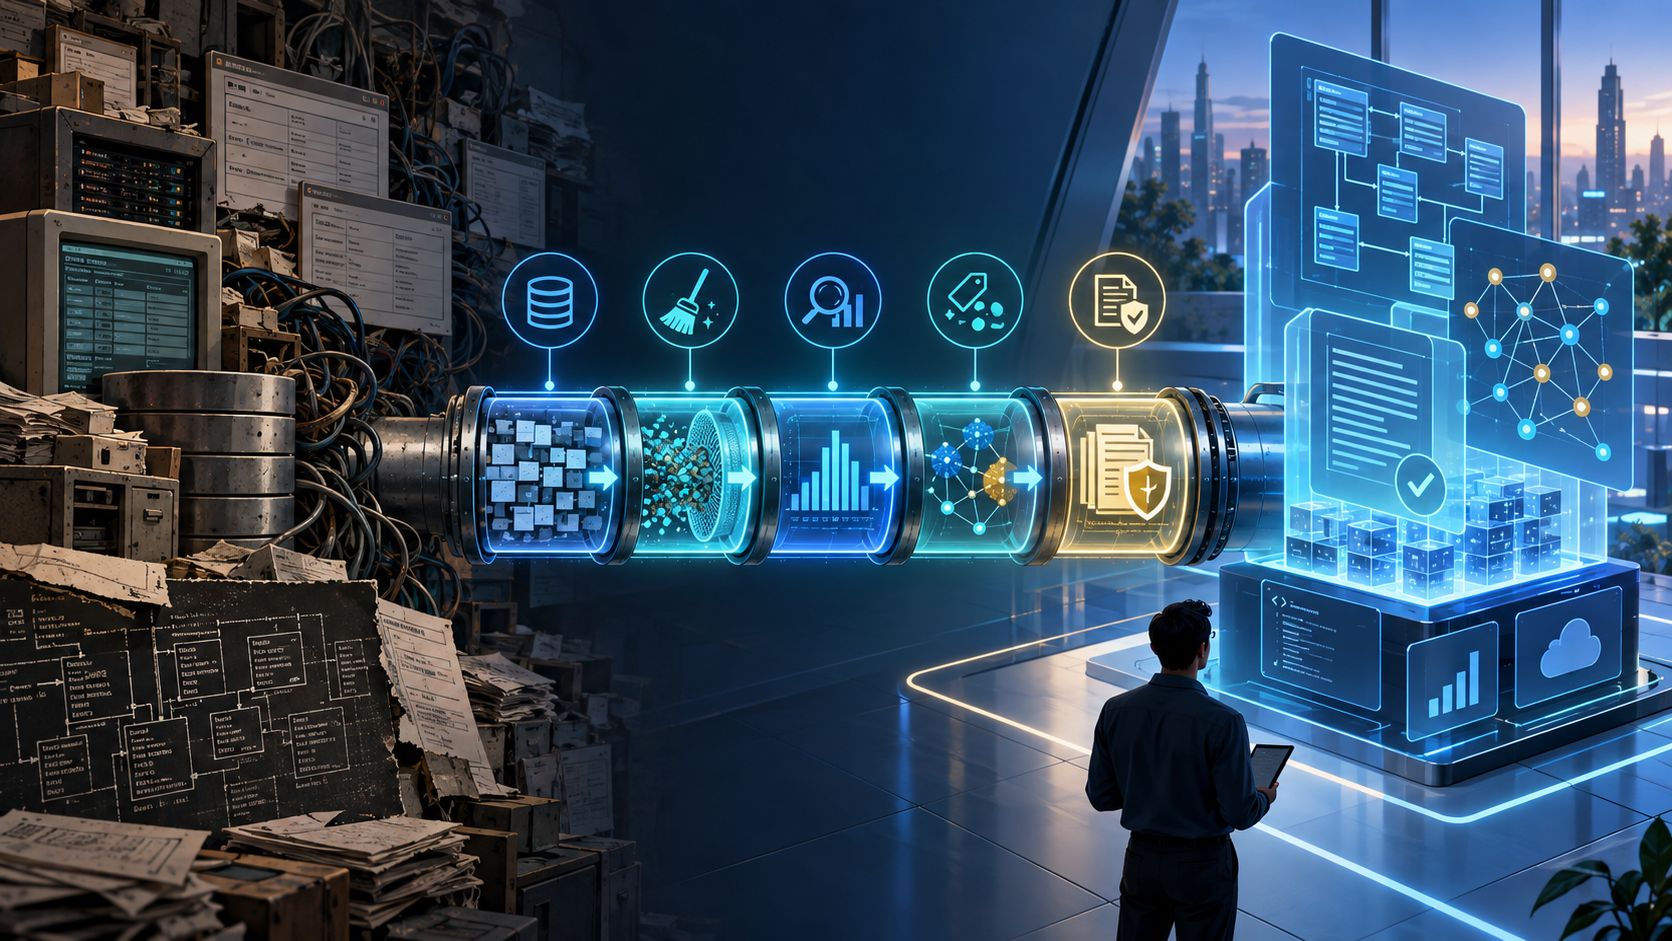
Legacy Discovery Pipeline: convertir el legacy en conocimiento reutilizable
La propuesta de IXATU para transformar exploraciones de Access y Azure SQL en evidencia reproducible, validar su significado y conservarlo en adapters y tests.
Artículos
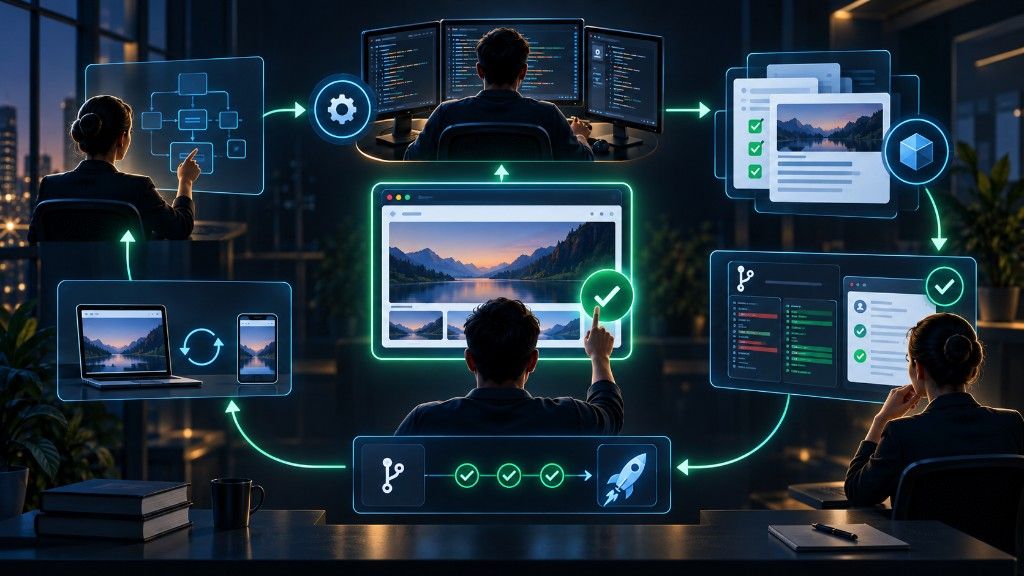
Director–Implementer Loop, Revisión 4: evidencia estructurada y CI bajo el Director
La cuarta revisión del Director–Implementer Loop separa definitivamente construcción y operación: el Implementer entrega una Draft PR con evidencia estructurada; el Director audita, observa CI y Vercel, enruta fallos y protege el merge.
Artículos
Director–Implementer Loop, Revisión 4.1: GitHub como handoff y localhost como gate humano
R4.1 consolida un flujo agéntico en el que el Implementer publica su evidencia en GitHub y se detiene, el usuario valida localhost y el Director asume CI, routing, merge y verificación post-merge.
Artículos
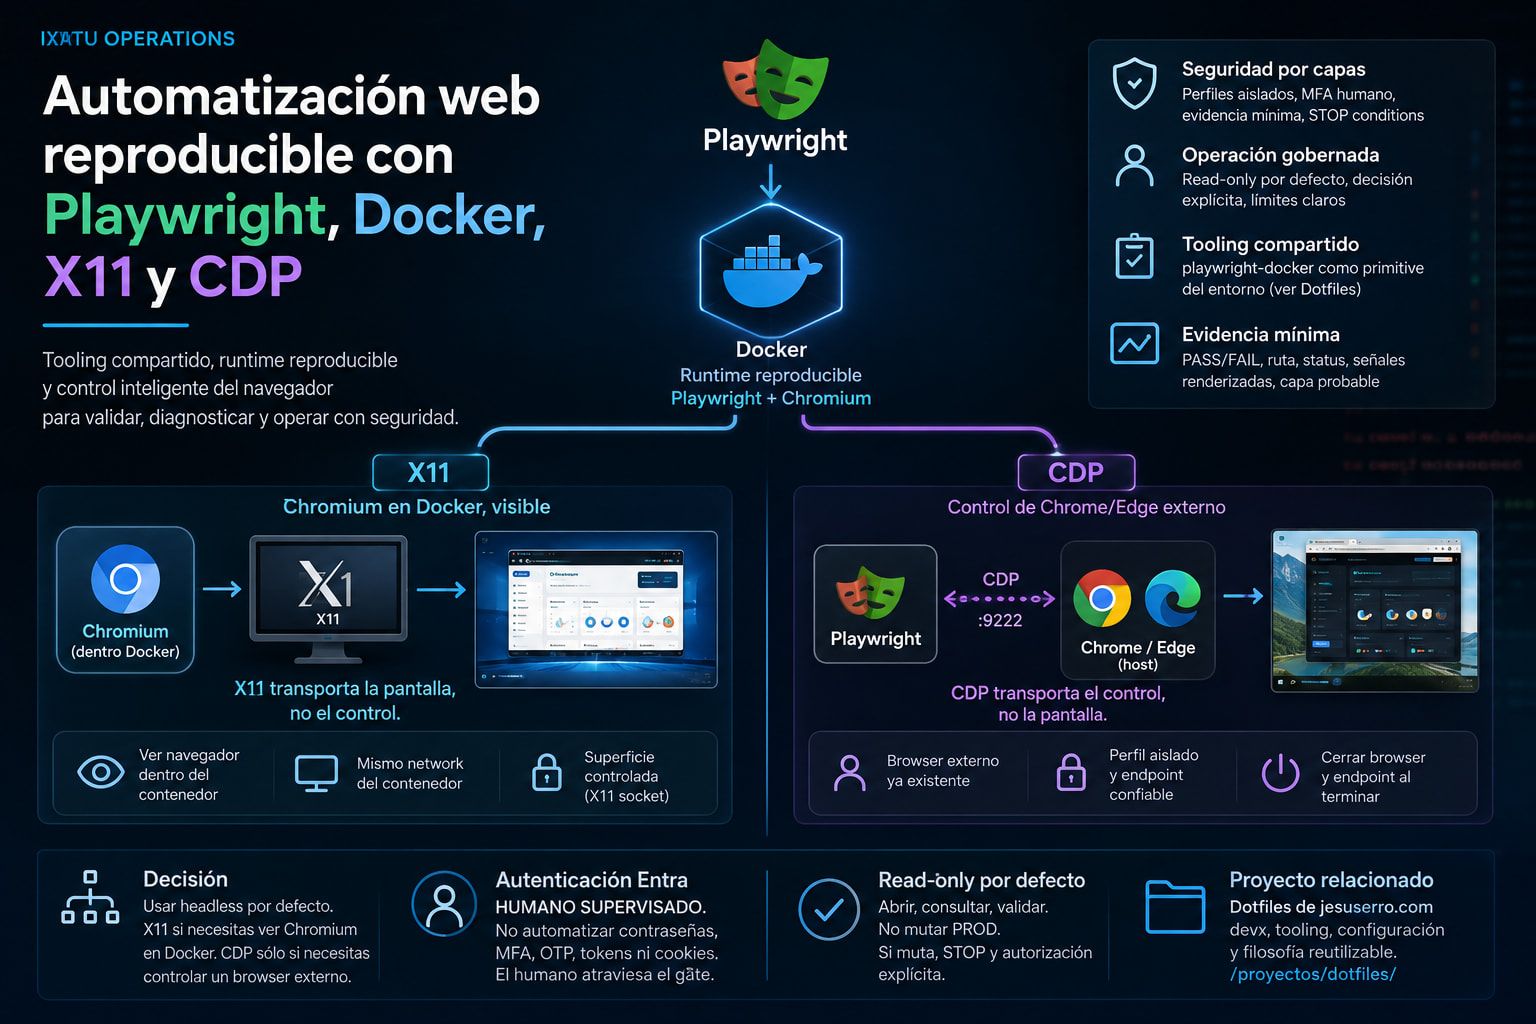
Automatización web reproducible con Playwright, Docker, X11 y CDP
Cómo convertir el navegador en infraestructura versionada y la automatización web en una capacidad reproducible, observable y gobernada.
Artículos
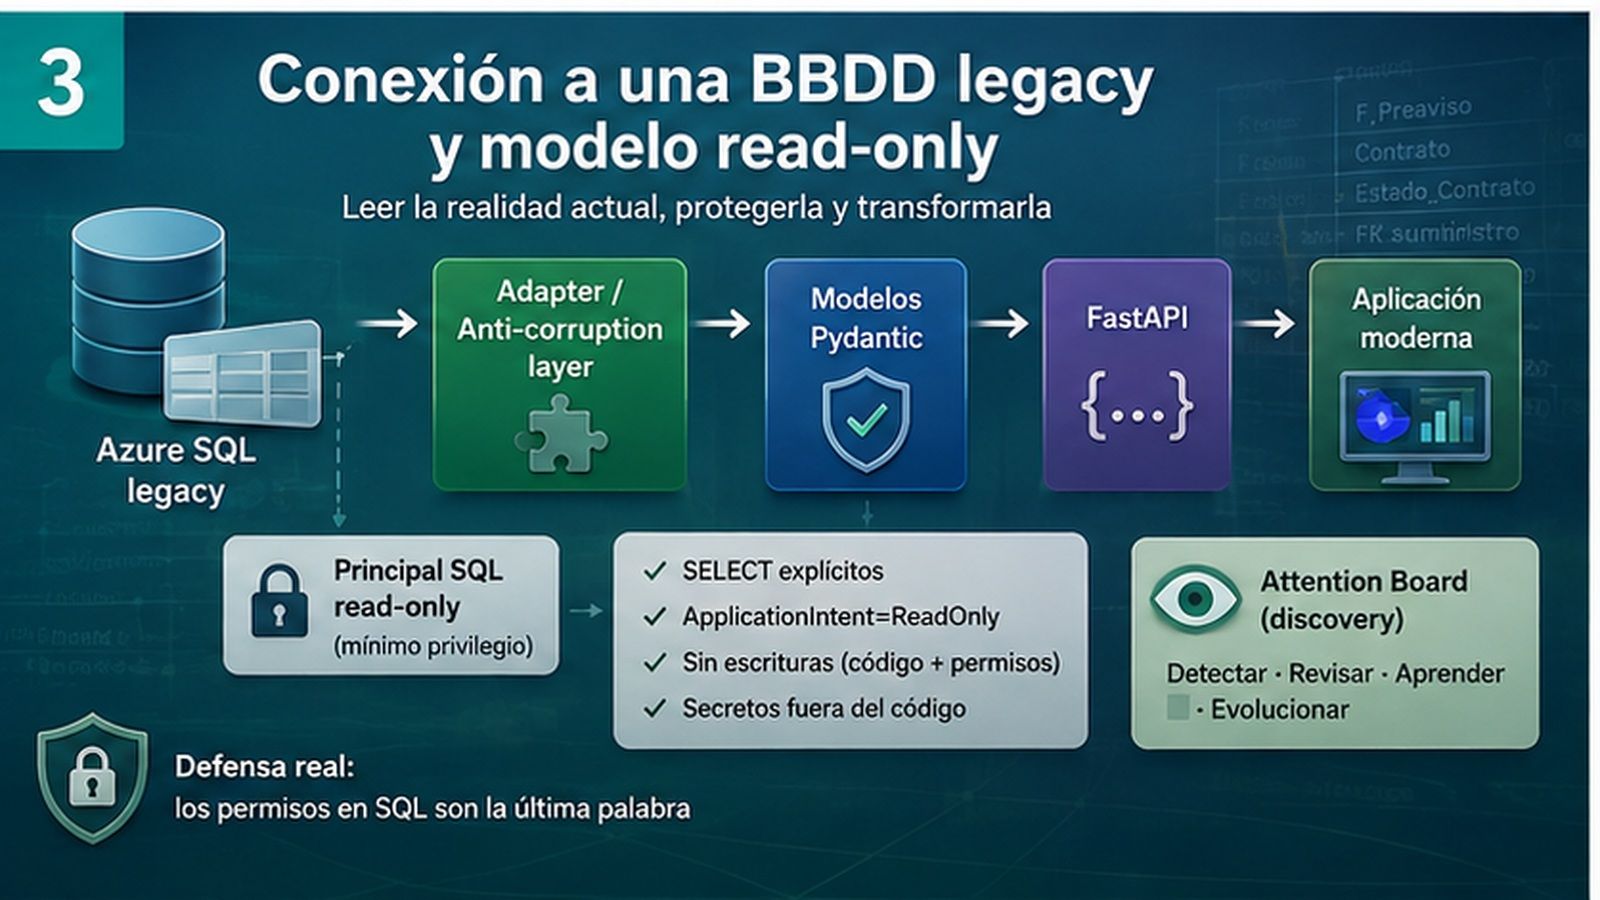
Conexión a una BBDD legacy y modelo read-only
Cómo leer Azure SQL legacy desde una aplicación moderna mediante consultas explícitas, mínimo privilegio y una Anti-Corruption Layer.
Artículos
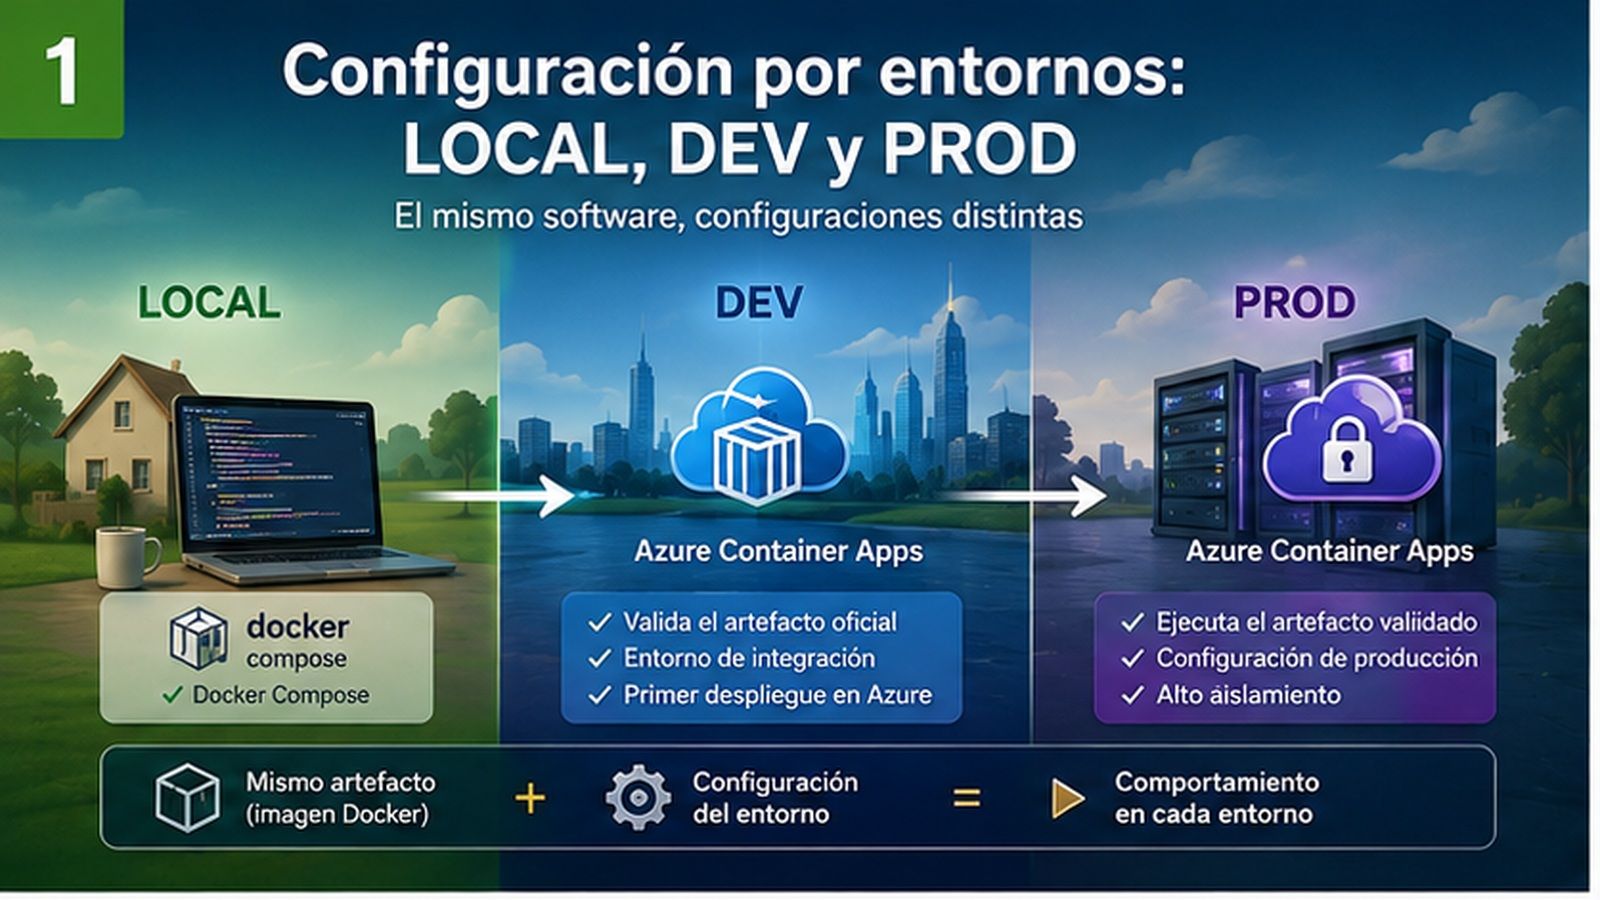
Configuración por entornos: LOCAL, DEV y PROD
Cómo ejecutar el mismo artefacto en LOCAL, DEV y PROD separando el software de la configuración, los secretos, la red y los datos de cada entorno.
Artículos
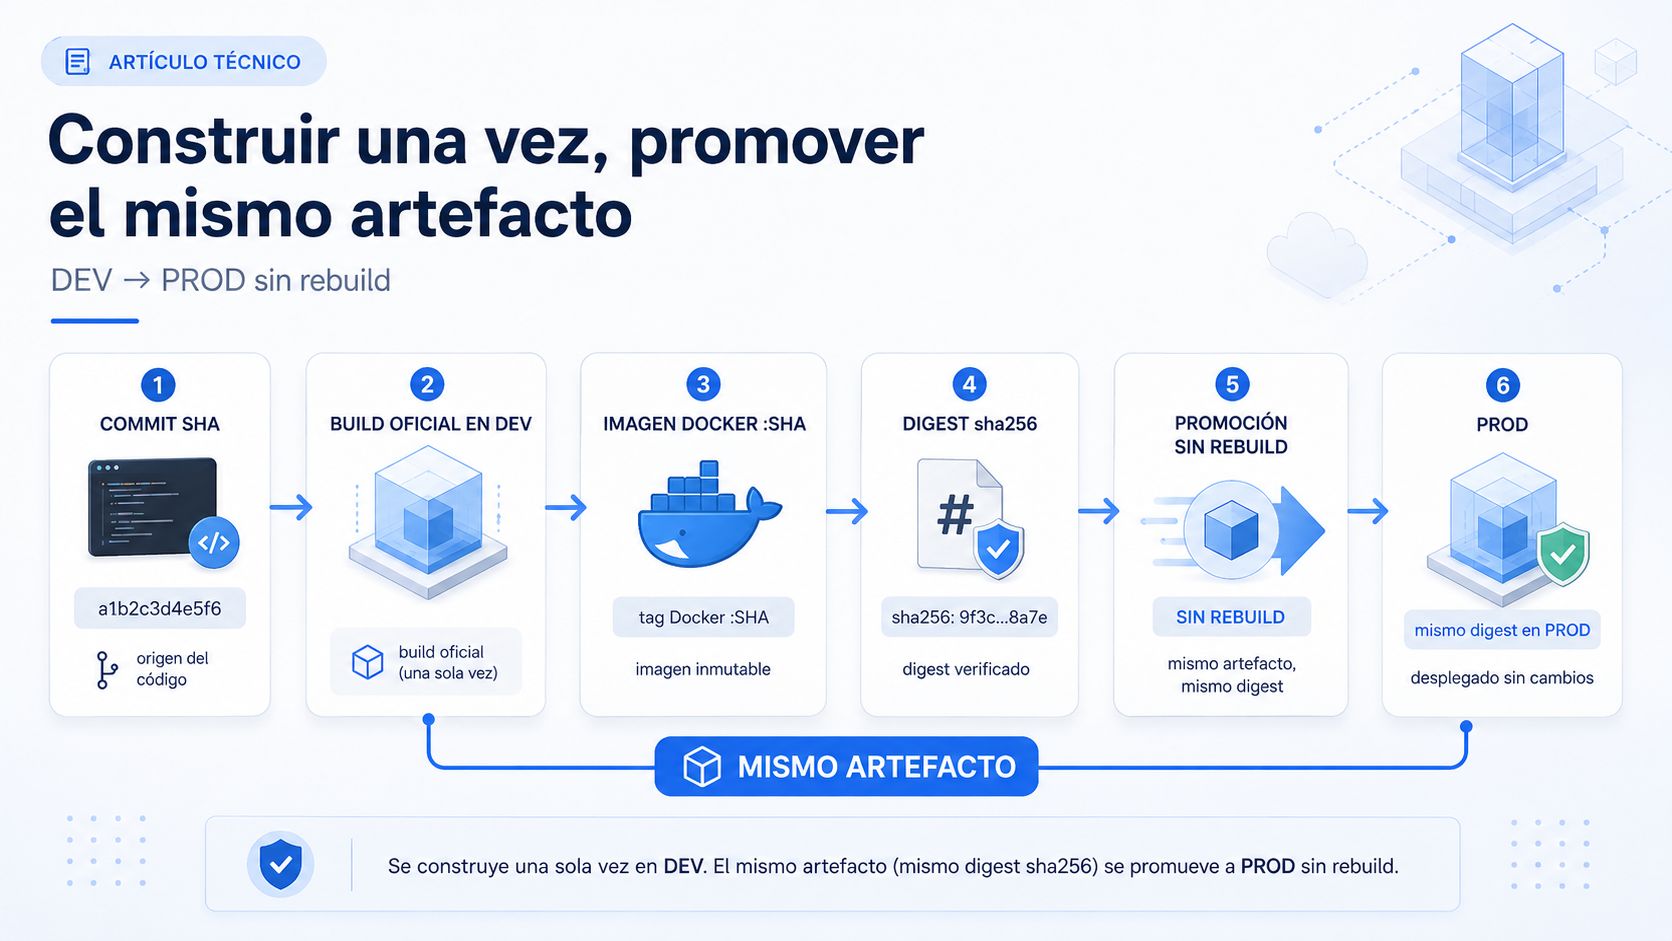
Construir una vez, promover el mismo artefacto: de DEV a PROD sin rebuild
Por qué el artefacto oficial se construye una vez para DEV y se promueve intacto a PROD: commit SHA, imagen Docker, digest sha256 y evidencia DEV == PROD.
Artículos
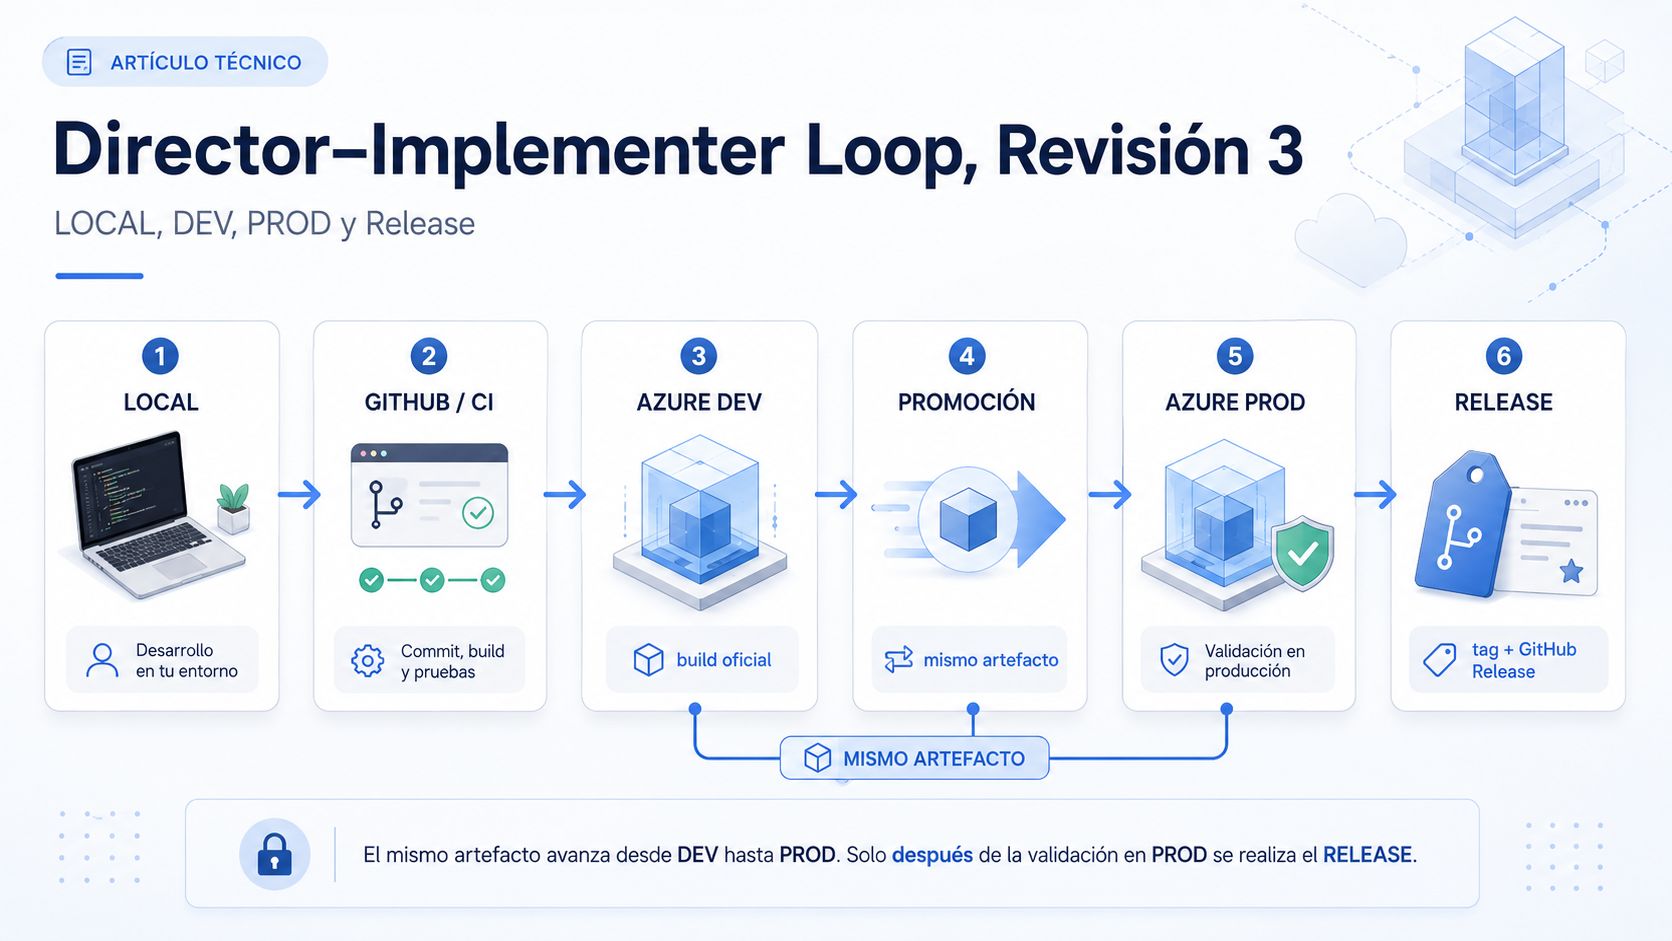
Director–Implementer Loop, Revisión 3: del código a una versión verificable
La tercera revisión del flujo Director–Implementer: del código integrado al artefacto oficial, la promoción DEV → PROD, la validación en producción y el Release Gate.
Artículos
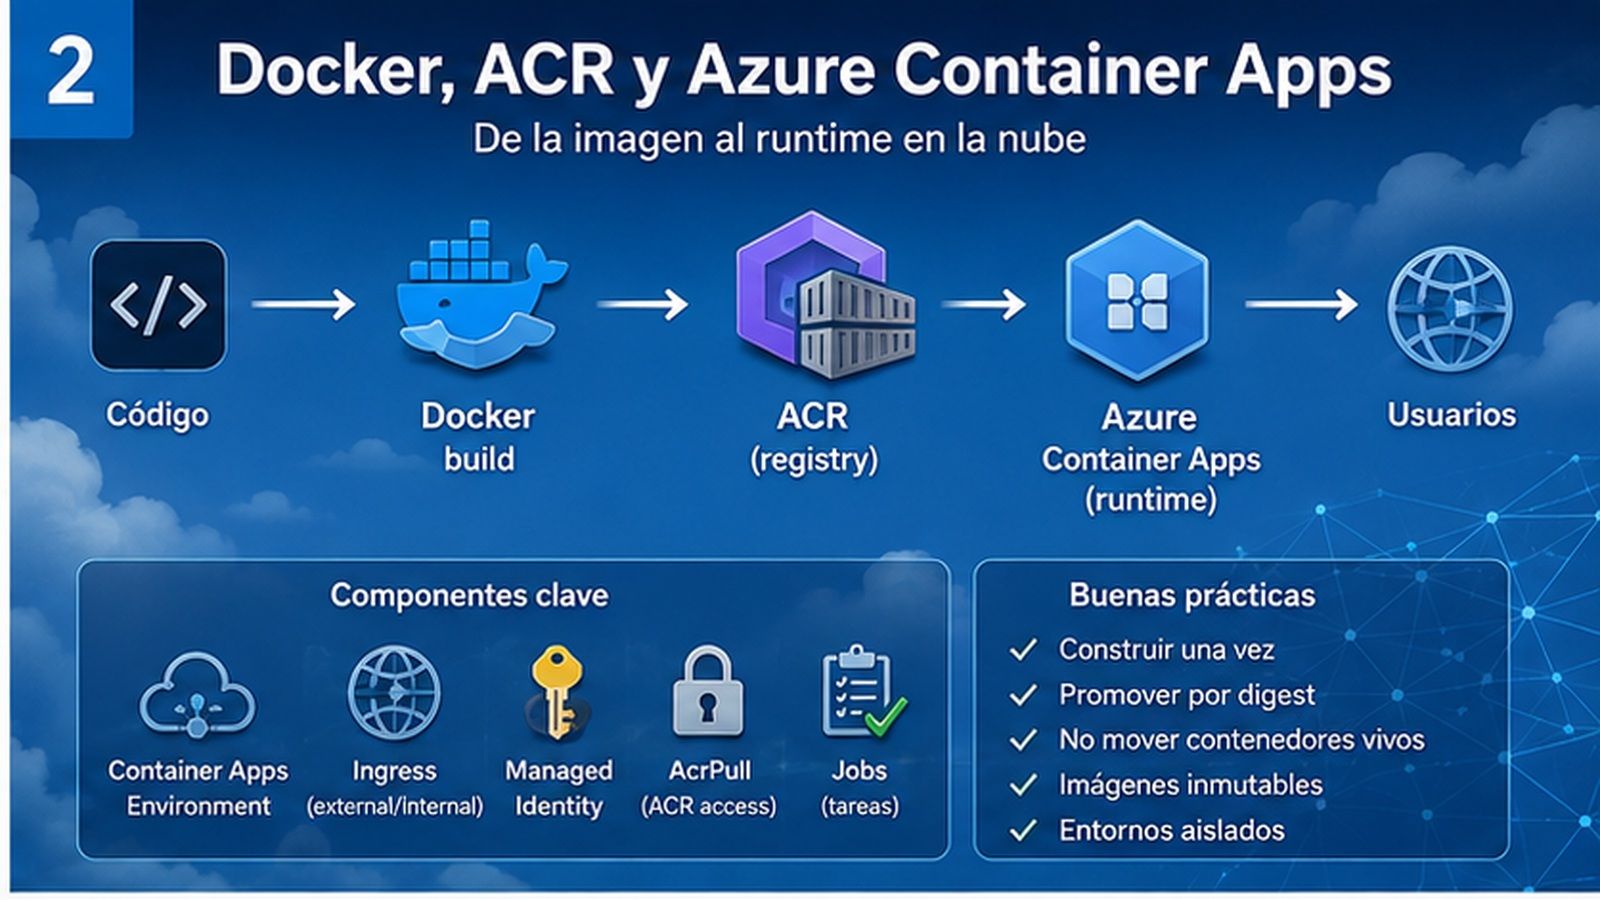
Docker, ACR y Azure Container Apps
Qué papel cumplen Docker, Azure Container Registry y Azure Container Apps en un flujo reproducible desde el código hasta el runtime en la nube.
Artículos
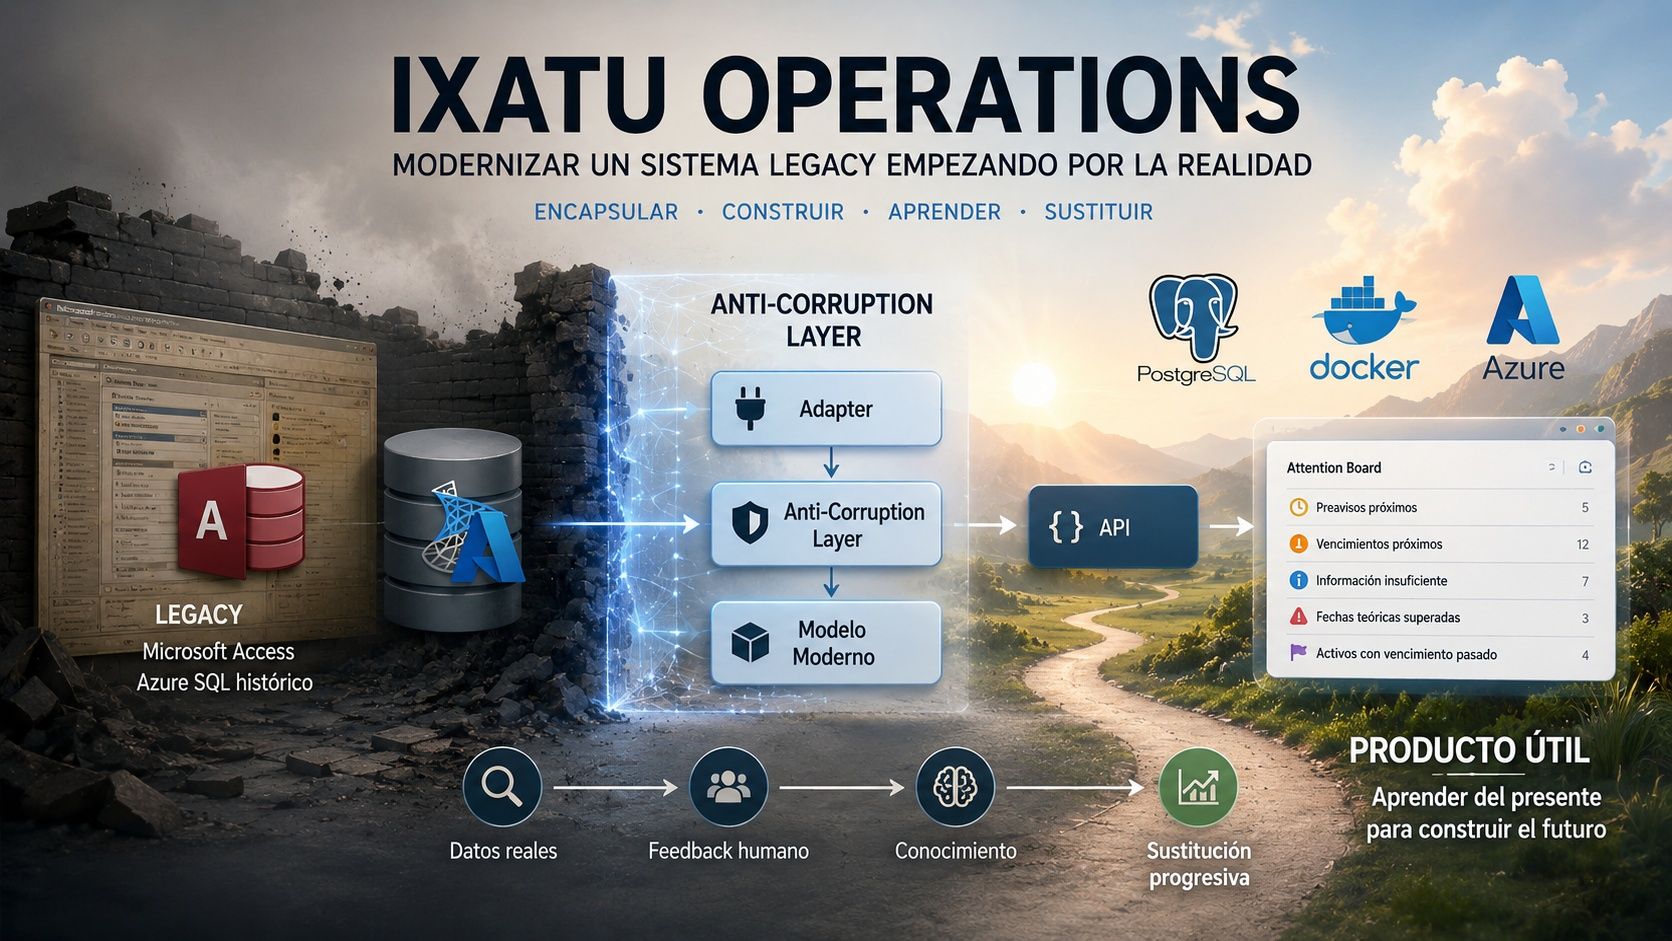
IXATU Operations: modernizar un sistema legacy empezando por la realidad
Una estrategia reality-first para encapsular un legacy, construir producto sobre datos reales y sustituir progresivamente Access sin renunciar a PostgreSQL.
Artículos
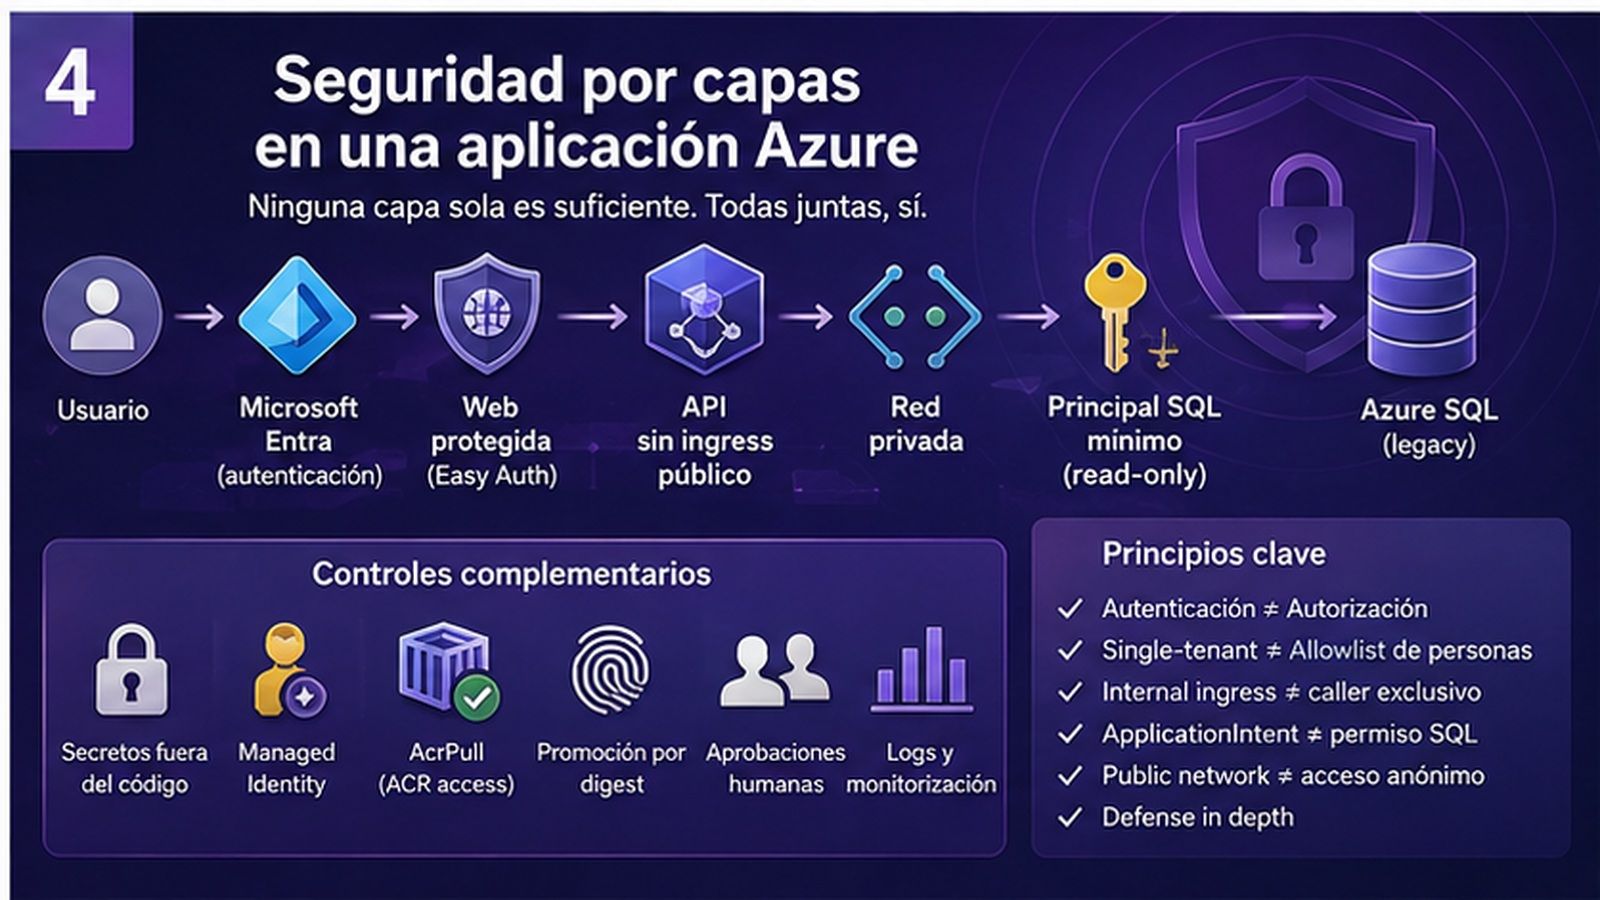
Seguridad por capas en una aplicación Azure
Defense in depth con Microsoft Entra, ingress, red, Managed Identity, mínimo privilegio SQL, secretos y aprobación humana.
Artículos
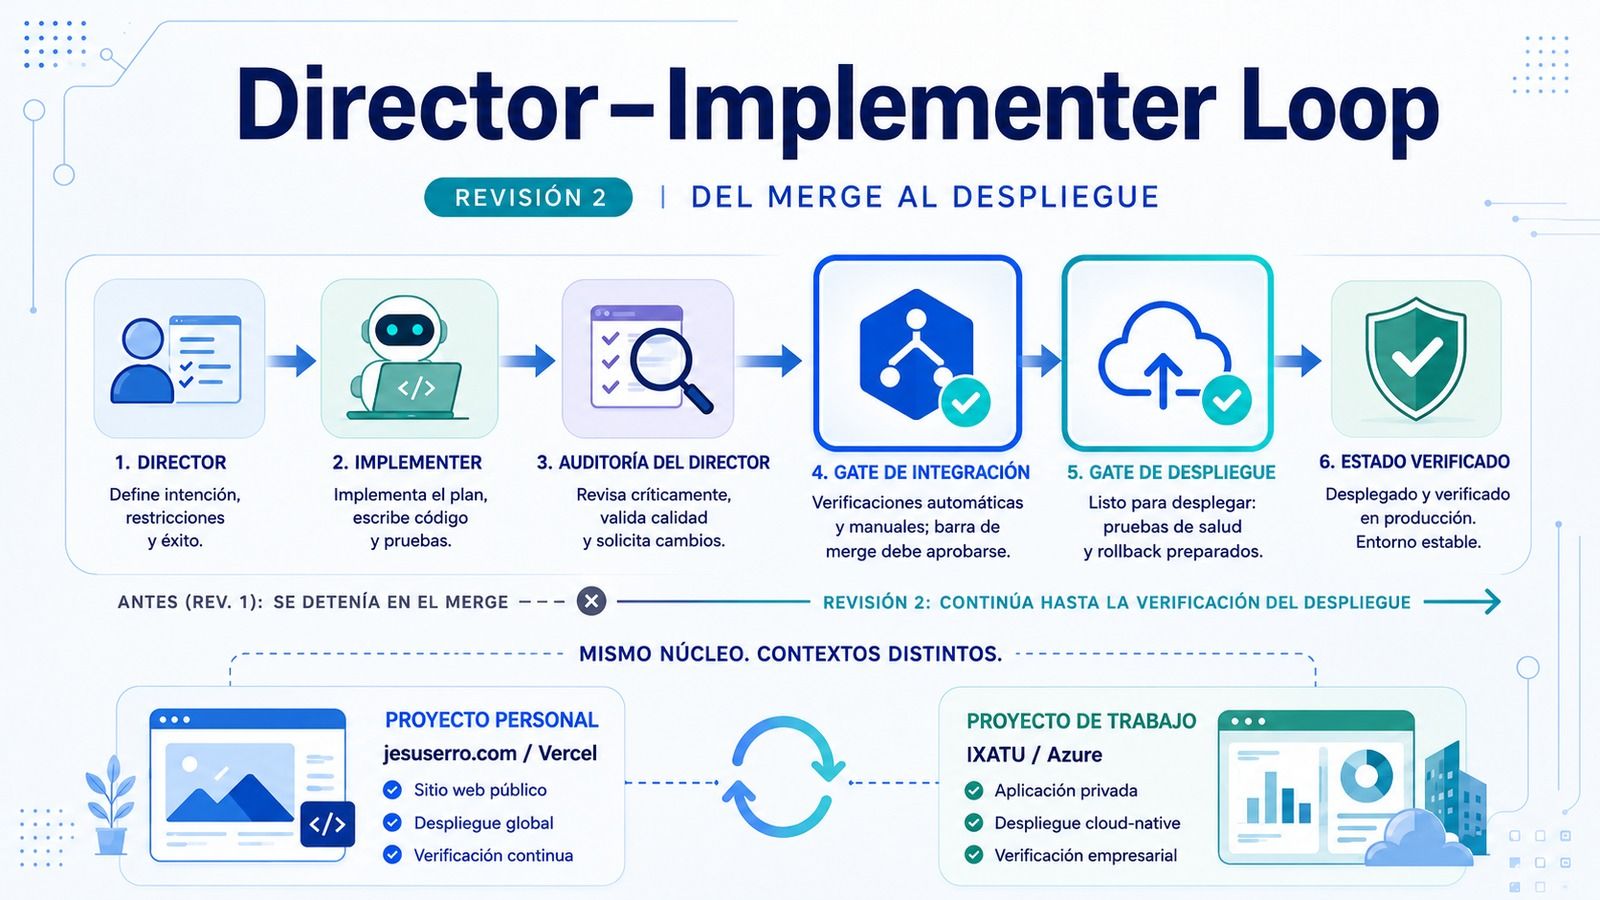
Director–Implementer Loop, Revisión 2: del merge al despliegue
La segunda revisión de mi flujo con agentes de IA: custodia del HEAD auditado, stop signals, mínima autoridad y separación entre Integration Gate y Deployment Gate.
Artículos
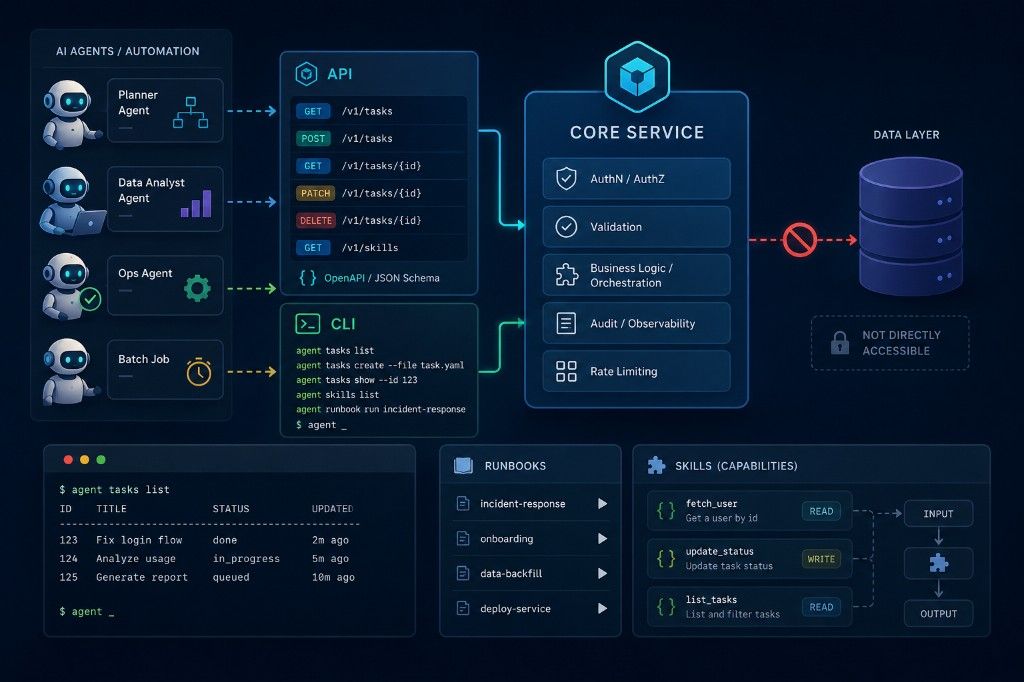
API-first y CLI-first para agentes IA
Arquitectura en la que Human UI, agentes, skills y CLI consumen una API de dominio; el CLI no accede directamente a PostgreSQL.
Artículos
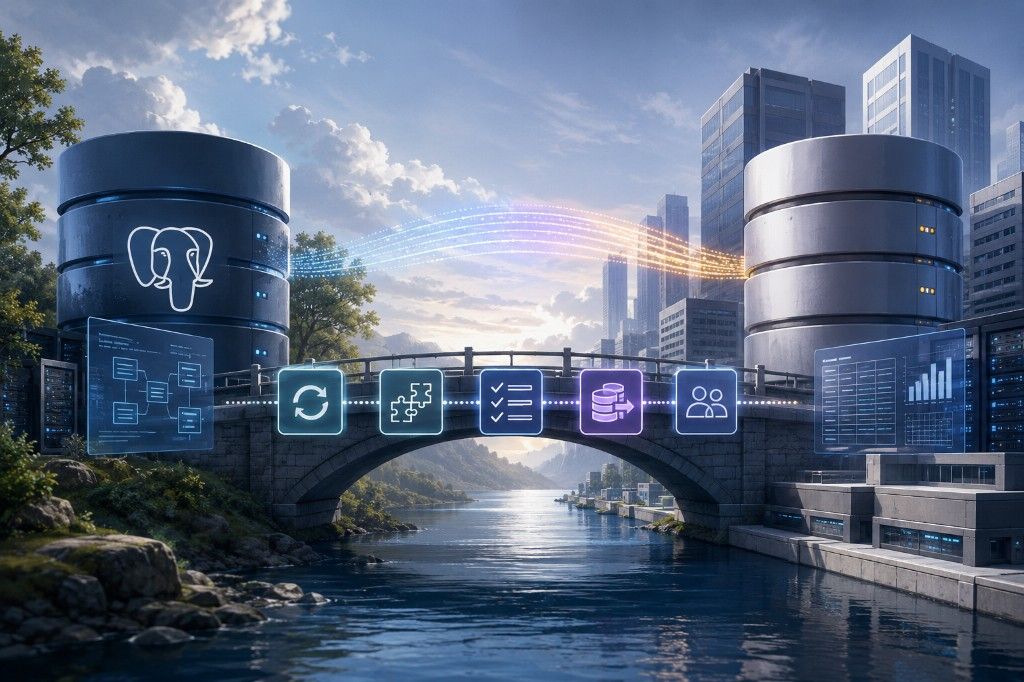
Convivir con PostgreSQL y Azure SQL durante una migración
Estrategias de convivencia temporal entre PostgreSQL y Azure SQL: batch, sincronización controlada, outbox, CDC y rehearsals de migración.
Artículos
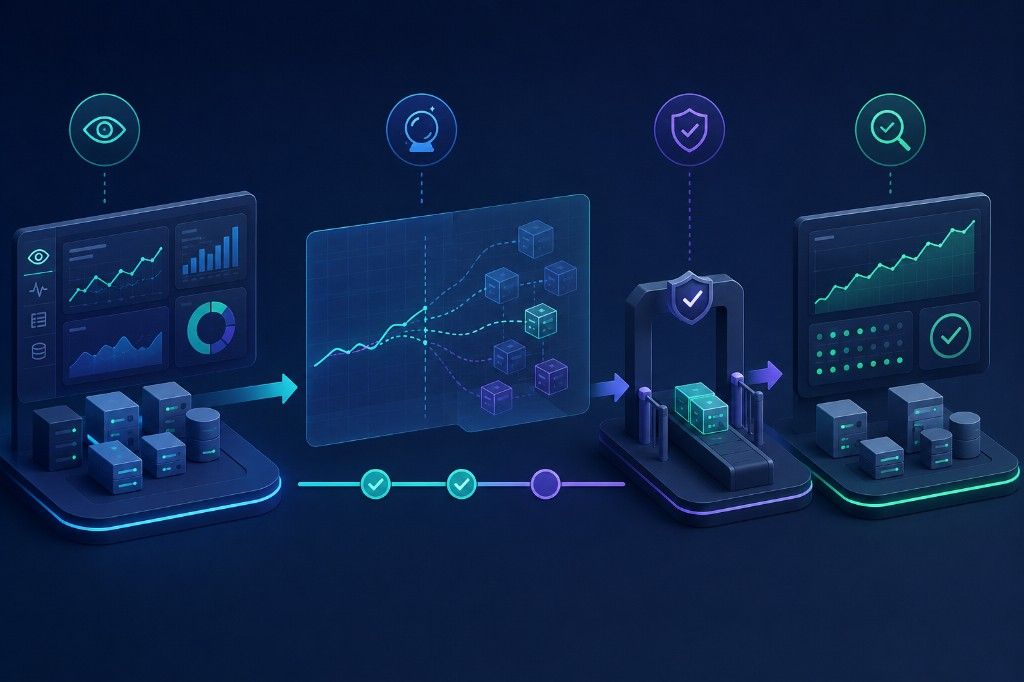
Forecast Pattern: anticipar antes de ejecutar
Un patrón operacional para proyectar estados futuros, consecuencias y riesgos antes de autorizar una mutación, distinto de preflight, dry-run y rehearsal.
Artículos
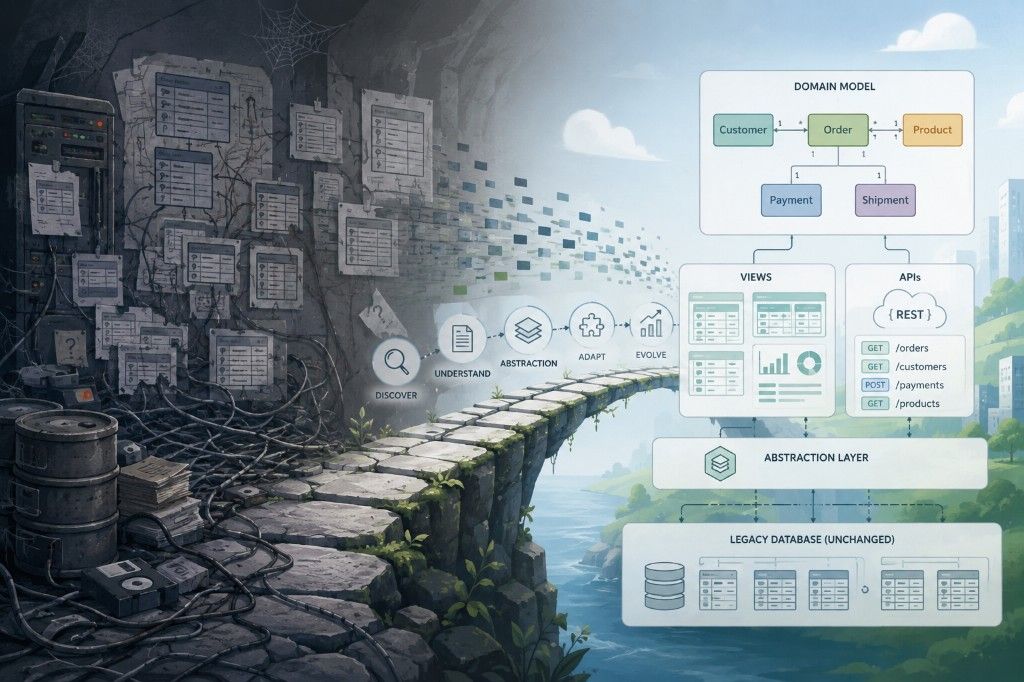
Modernizar una base de datos legacy sin reescribirla
Evolución incremental sobre un origen legacy operativo: vistas, anti-corruption layer, API limpia y sustitución progresiva sin big-bang rewrite.
Artículos
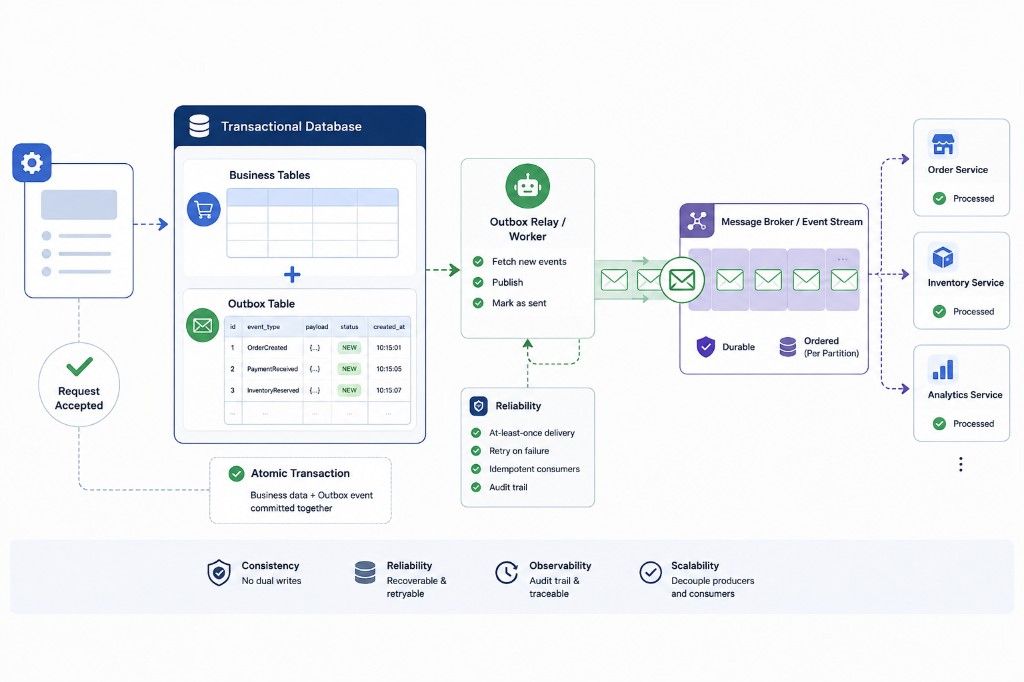
Transactional Outbox explicado desde cero
Patrón para publicar eventos de forma fiable: la misma transacción guarda el cambio de negocio y el evento Outbox; un relay publica después.
Artículos
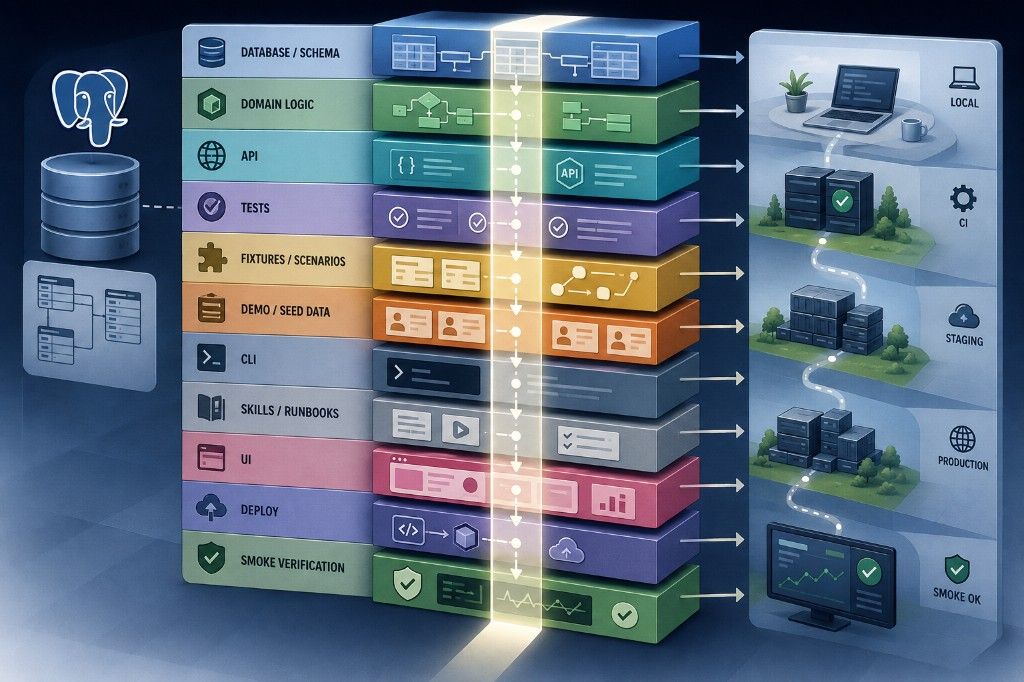
Vertical slices: de PostgreSQL al smoke de producción
Una feature no termina en la pantalla: termina cuando puede ejecutarse, demostrarse, operarse y verificarse de extremo a extremo.
Artículos
Director–Implementer Loop: cómo trabajo con agentes de IA
Un patrón de trabajo con agentes de IA que separa dirección, implementación, auditoría e integración, nacido y probado durante el desarrollo de jesuserro.com.

Artículos
Rehearsal Pattern: ensayar antes de mutar sistemas
Un patrón operacional para observar, ensayar y validar automatizaciones antes de autorizar mutaciones acotadas y verificar su resultado.
Proyectos
Proyectos
IXATU Operations
Aplicación moderna sobre Access y Azure SQL: base read-only, primer writer controlado en DEV, escritura en PROD deshabilitada y migración progresiva.
Proyectos
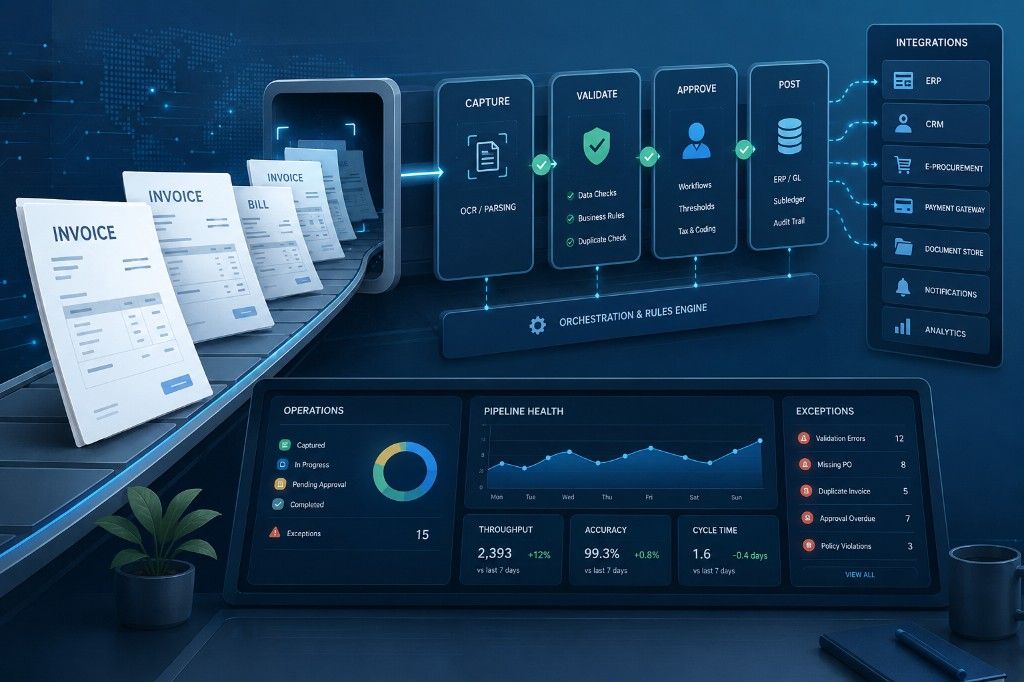
Billing / Invoices: automatización de procesos de facturación
Un caso concreto de automatización de facturas con captura, validación, aprobación y contabilización, donde forecast y rehearsal preceden a mutaciones reales.
Proyectos
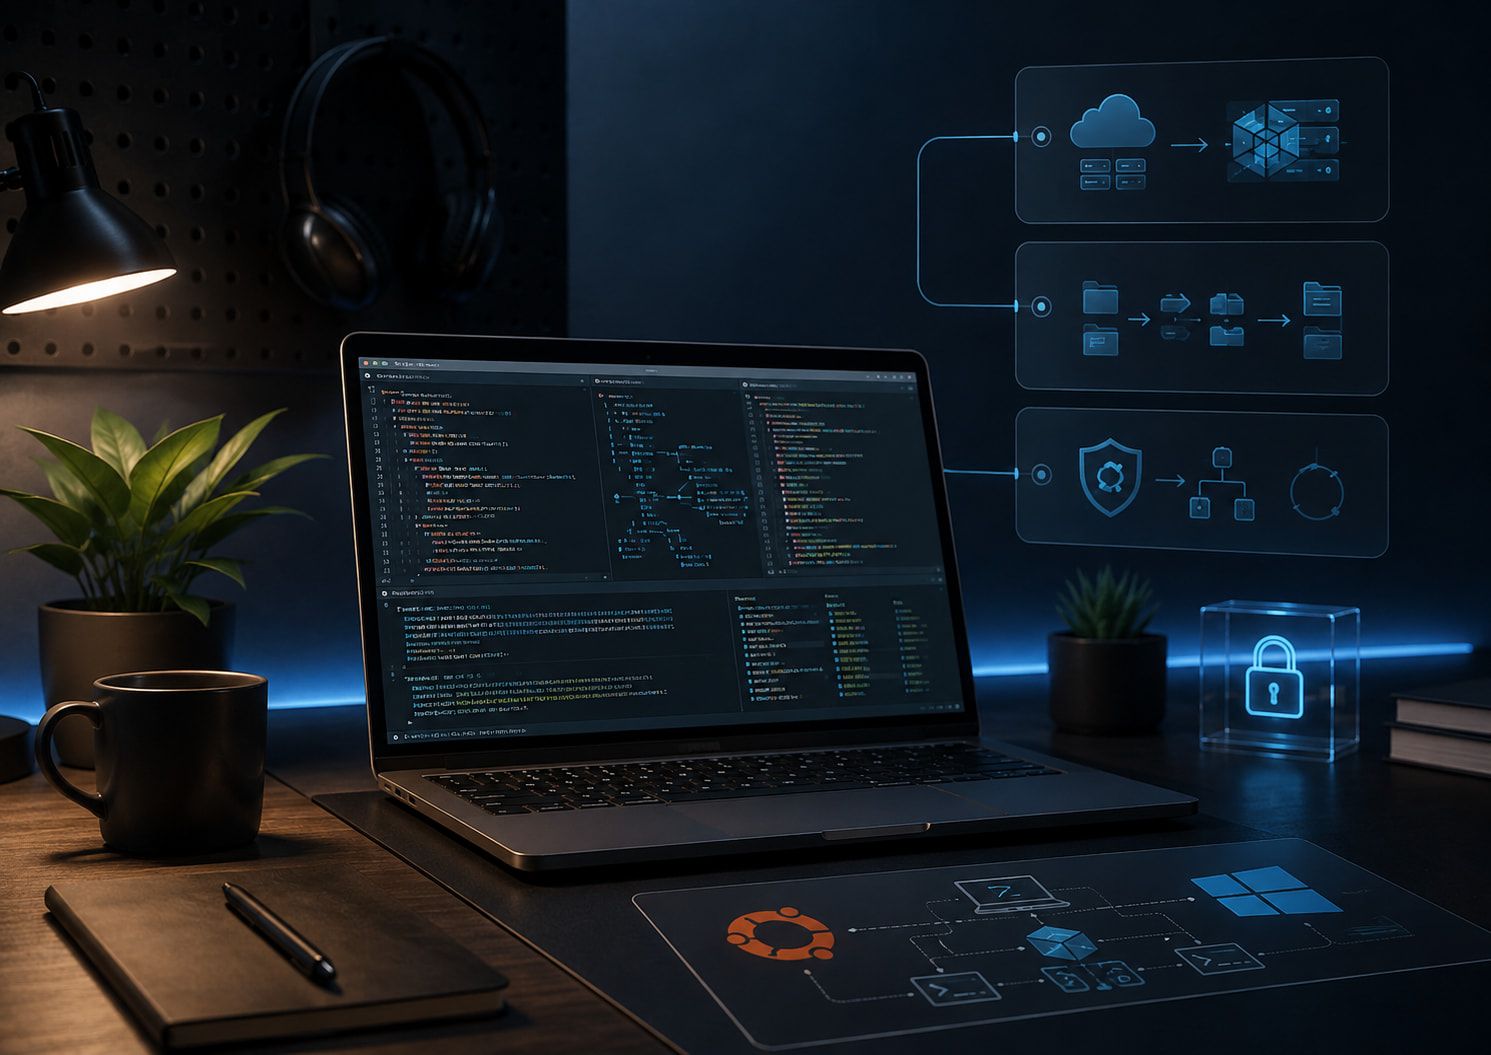
Dotfiles: entorno reproducible y harness gobernado
De configuración reproducible a un harness agentic gobernado: devx, DIL, Herdr y GitHub coordinan ejecución, evidencia exact-head y wakeup sin ceder la autoridad humana.