Archivo por tema
Seguridad
14 contenidos públicos
Artículos
Artículos
Del read-only al primer writer controlado en IXATU Operations
Cómo Operations cruzó de consulta legacy a mutación controlada en DEV con el primer carril reusable de escritura, manteniendo PROD_MUTATIONS = 0.
Artículos
Dotfiles v0.4: un harness agent-first que sabe qué puede afirmar
Un agente debe entender el repositorio, las mutaciones posibles, los contratos de validación, el ownership de tools y la frescura del contexto antes de cambiar nada.
Artículos
De Docker a Neon: un cutover PostgreSQL con branches, writers y autoridad verificable
Un modelo reutilizable para migrar un dominio PostgreSQL: rehearsal con branches, fingerprints, writers mínimos, aprobación del plan exacto y cambio explícito de autoridad.
Artículos
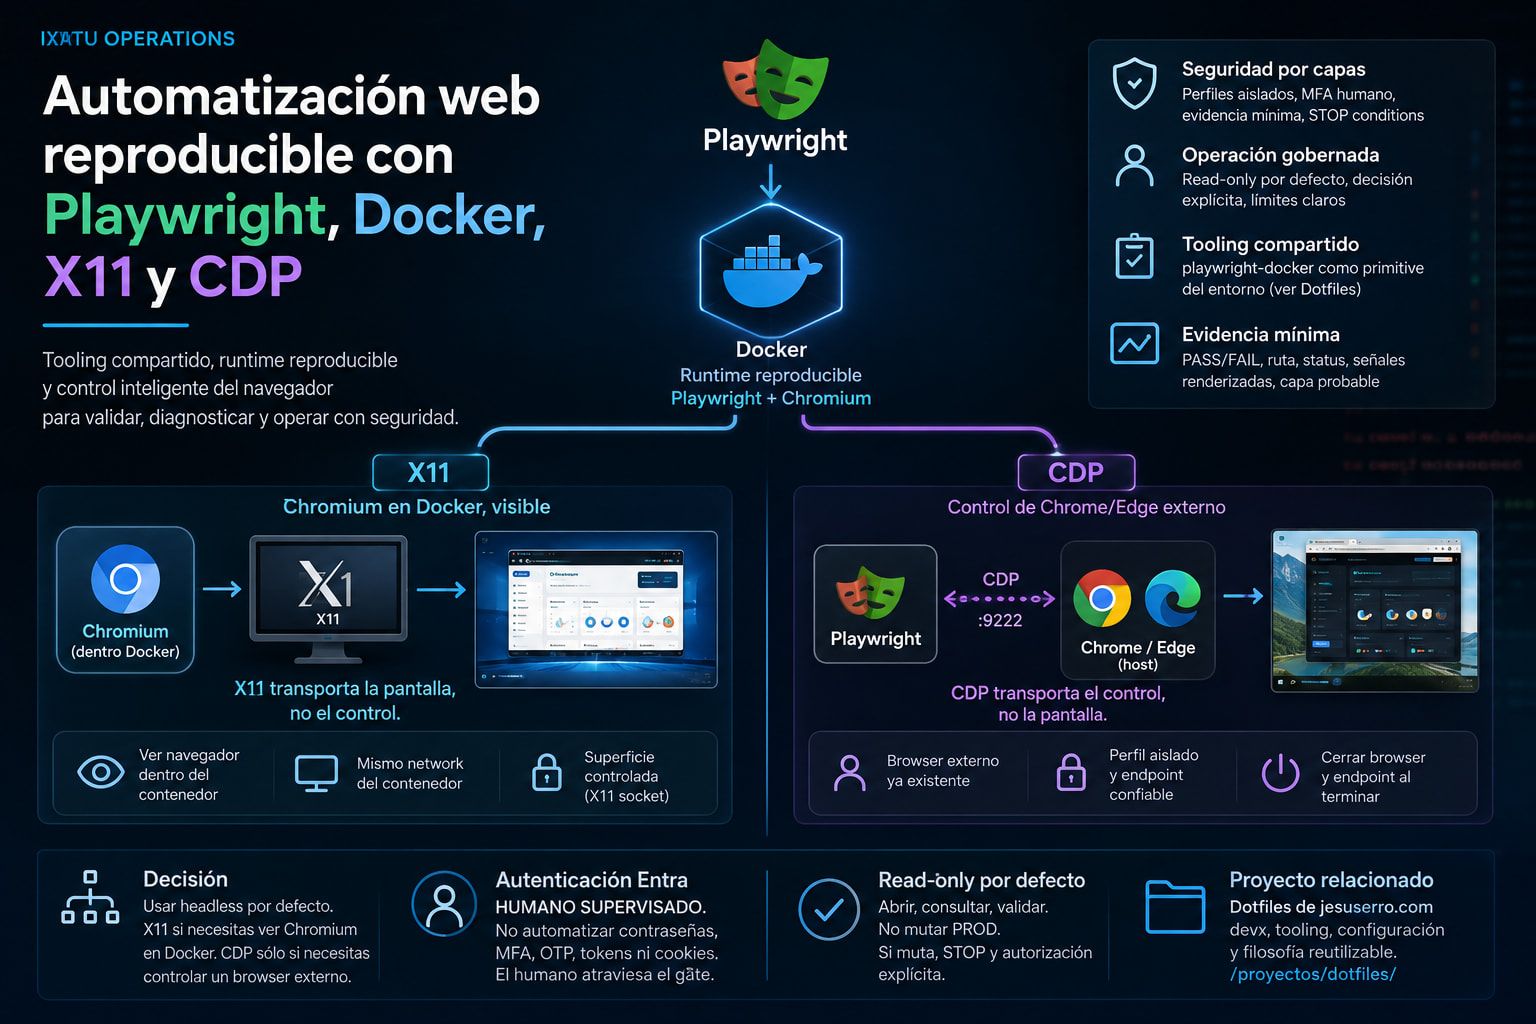
Automatización web reproducible con Playwright, Docker, X11 y CDP
Cómo convertir el navegador en infraestructura versionada y la automatización web en una capacidad reproducible, observable y gobernada.
Artículos
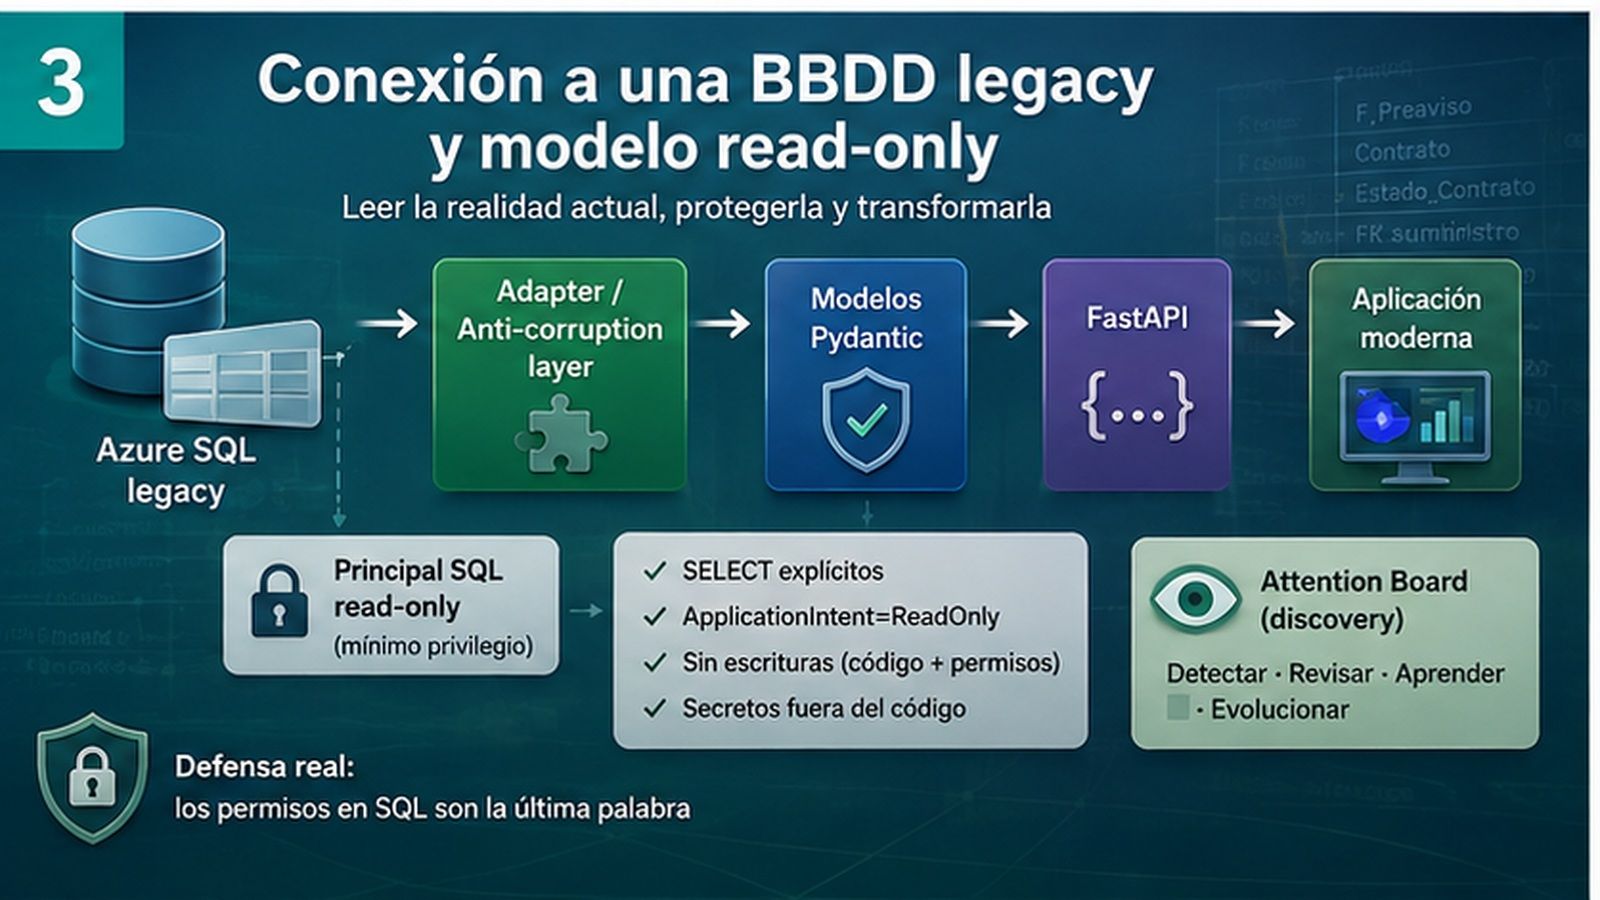
Conexión a una BBDD legacy y modelo read-only
Cómo leer Azure SQL legacy desde una aplicación moderna mediante consultas explícitas, mínimo privilegio y una Anti-Corruption Layer.
Artículos
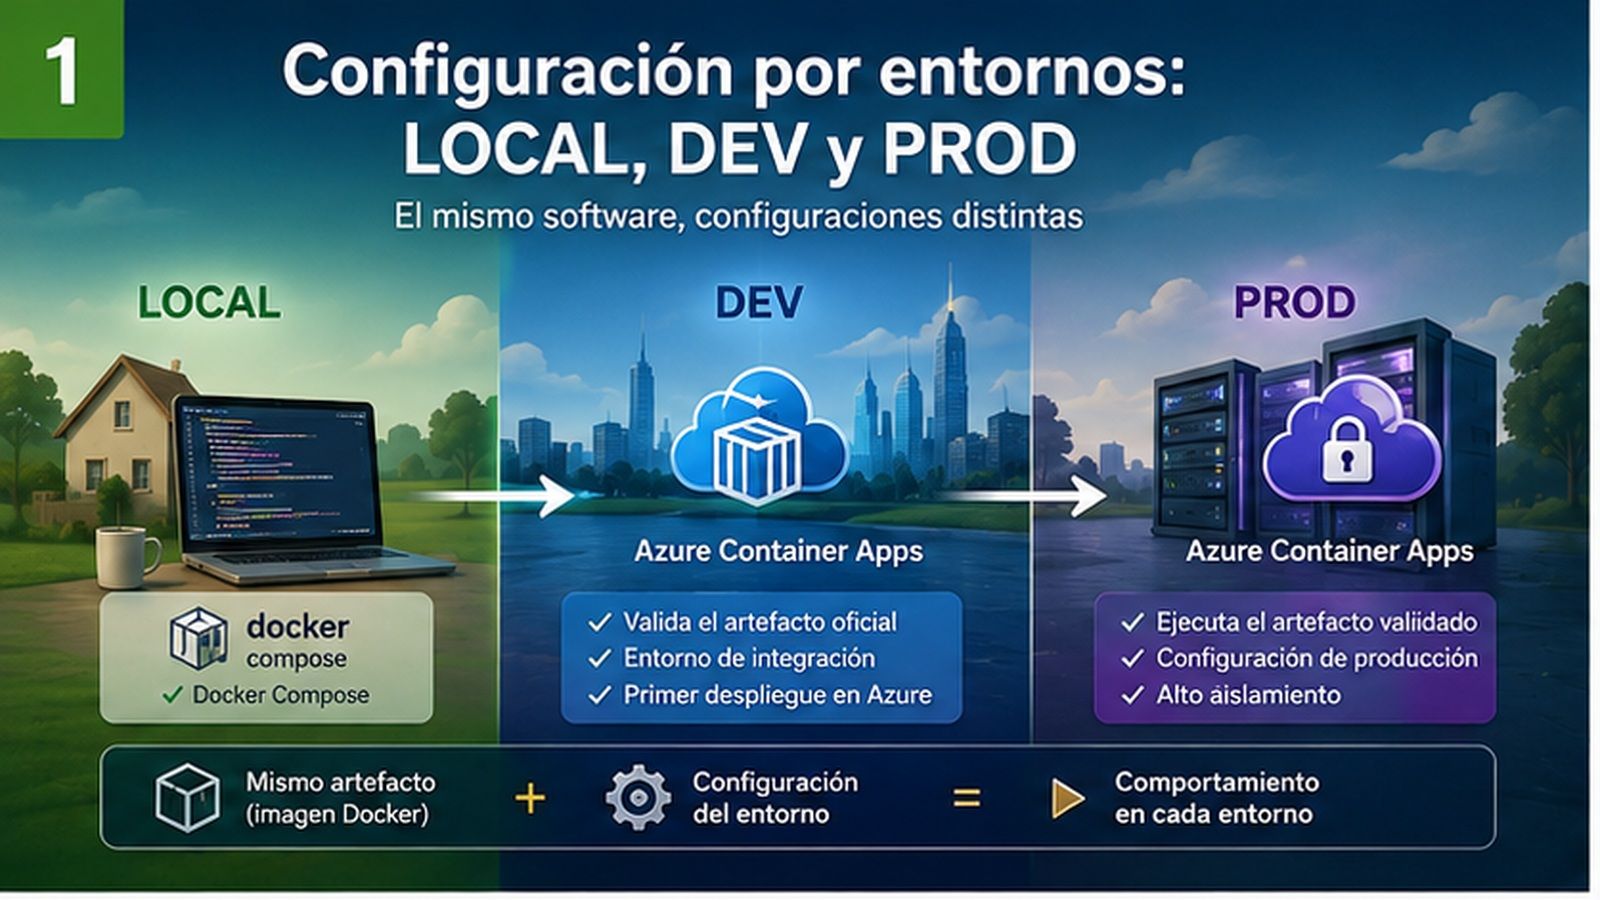
Configuración por entornos: LOCAL, DEV y PROD
Cómo ejecutar el mismo artefacto en LOCAL, DEV y PROD separando el software de la configuración, los secretos, la red y los datos de cada entorno.
Artículos
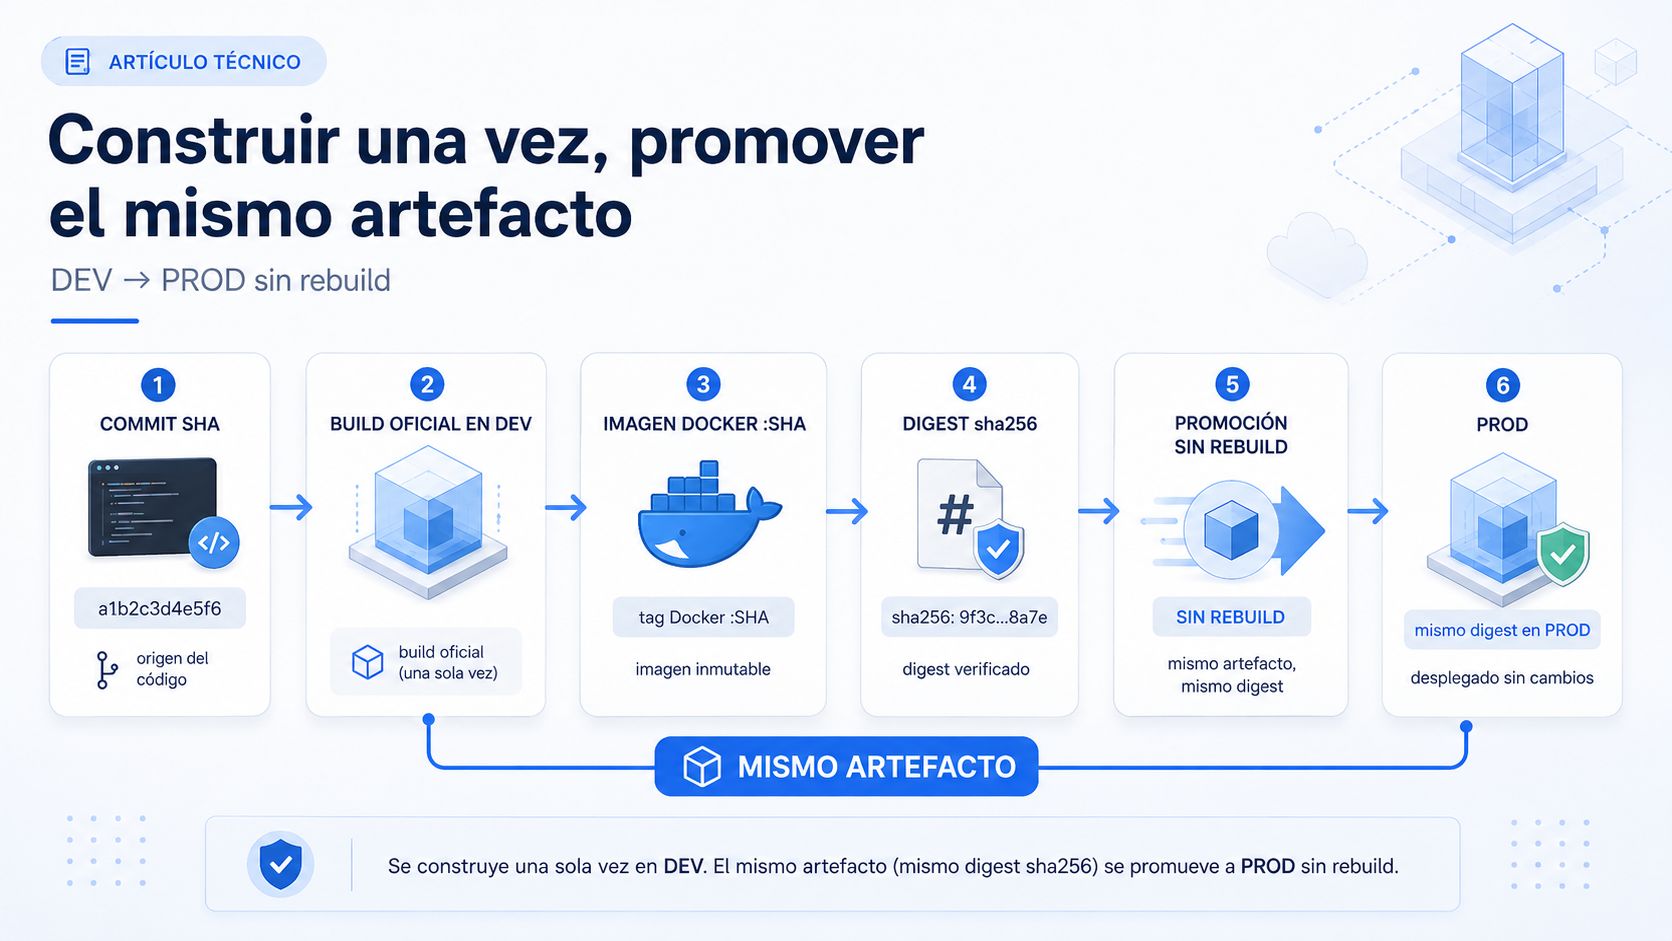
Construir una vez, promover el mismo artefacto: de DEV a PROD sin rebuild
Por qué el artefacto oficial se construye una vez para DEV y se promueve intacto a PROD: commit SHA, imagen Docker, digest sha256 y evidencia DEV == PROD.
Artículos
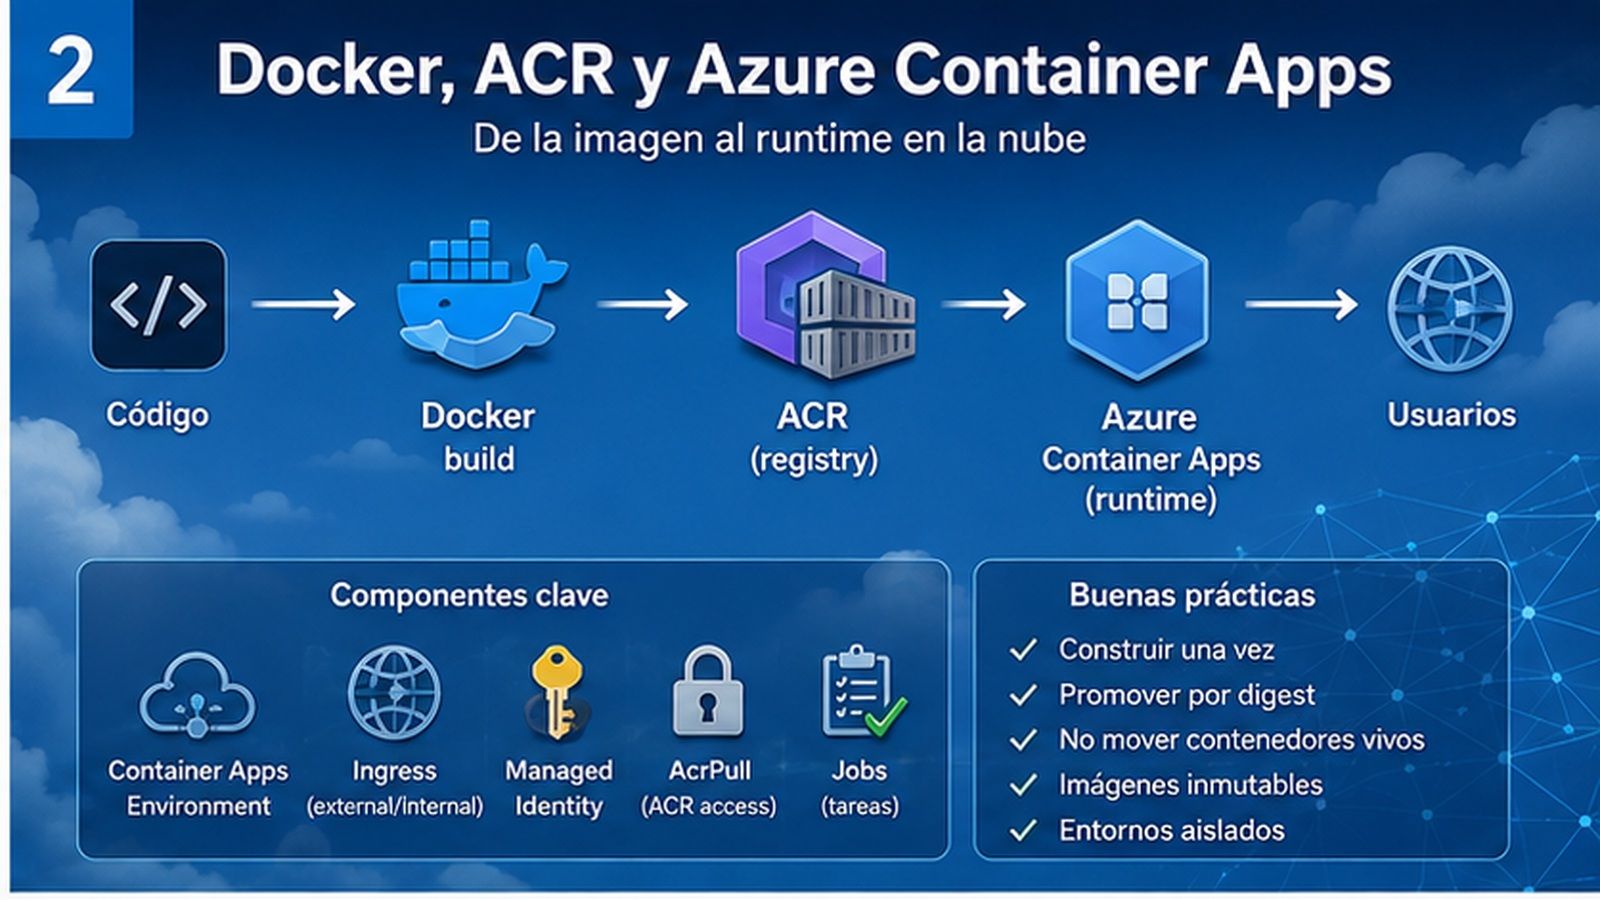
Docker, ACR y Azure Container Apps
Qué papel cumplen Docker, Azure Container Registry y Azure Container Apps en un flujo reproducible desde el código hasta el runtime en la nube.
Artículos
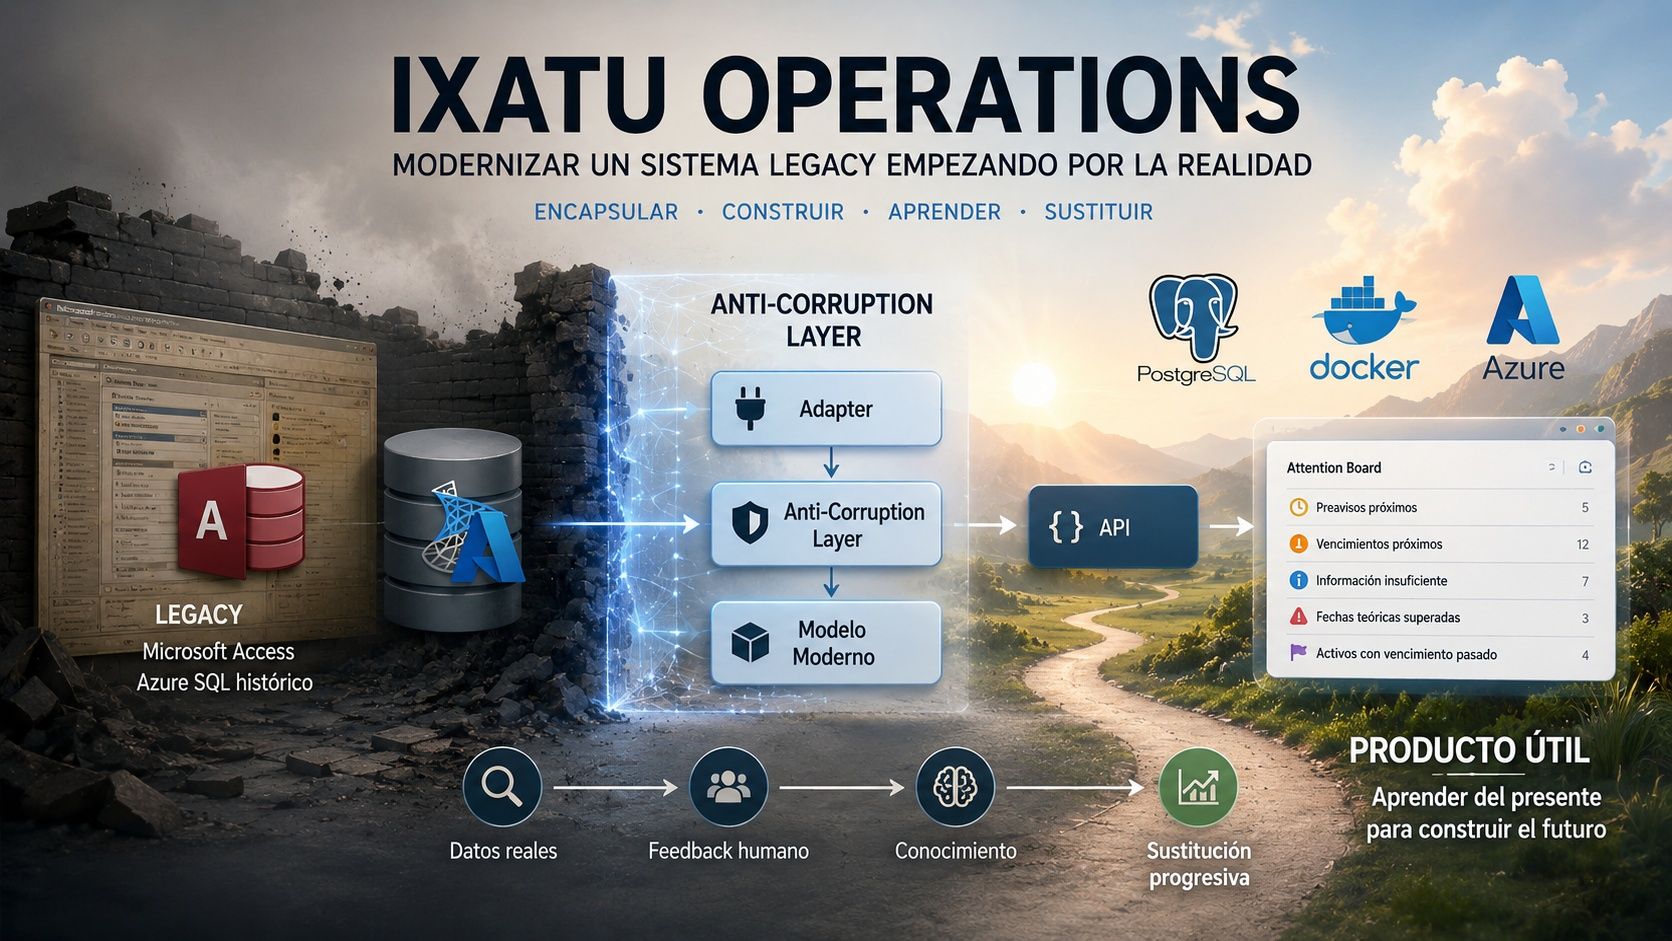
IXATU Operations: modernizar un sistema legacy empezando por la realidad
Una estrategia reality-first para encapsular un legacy, construir producto sobre datos reales y sustituir progresivamente Access sin renunciar a PostgreSQL.
Artículos
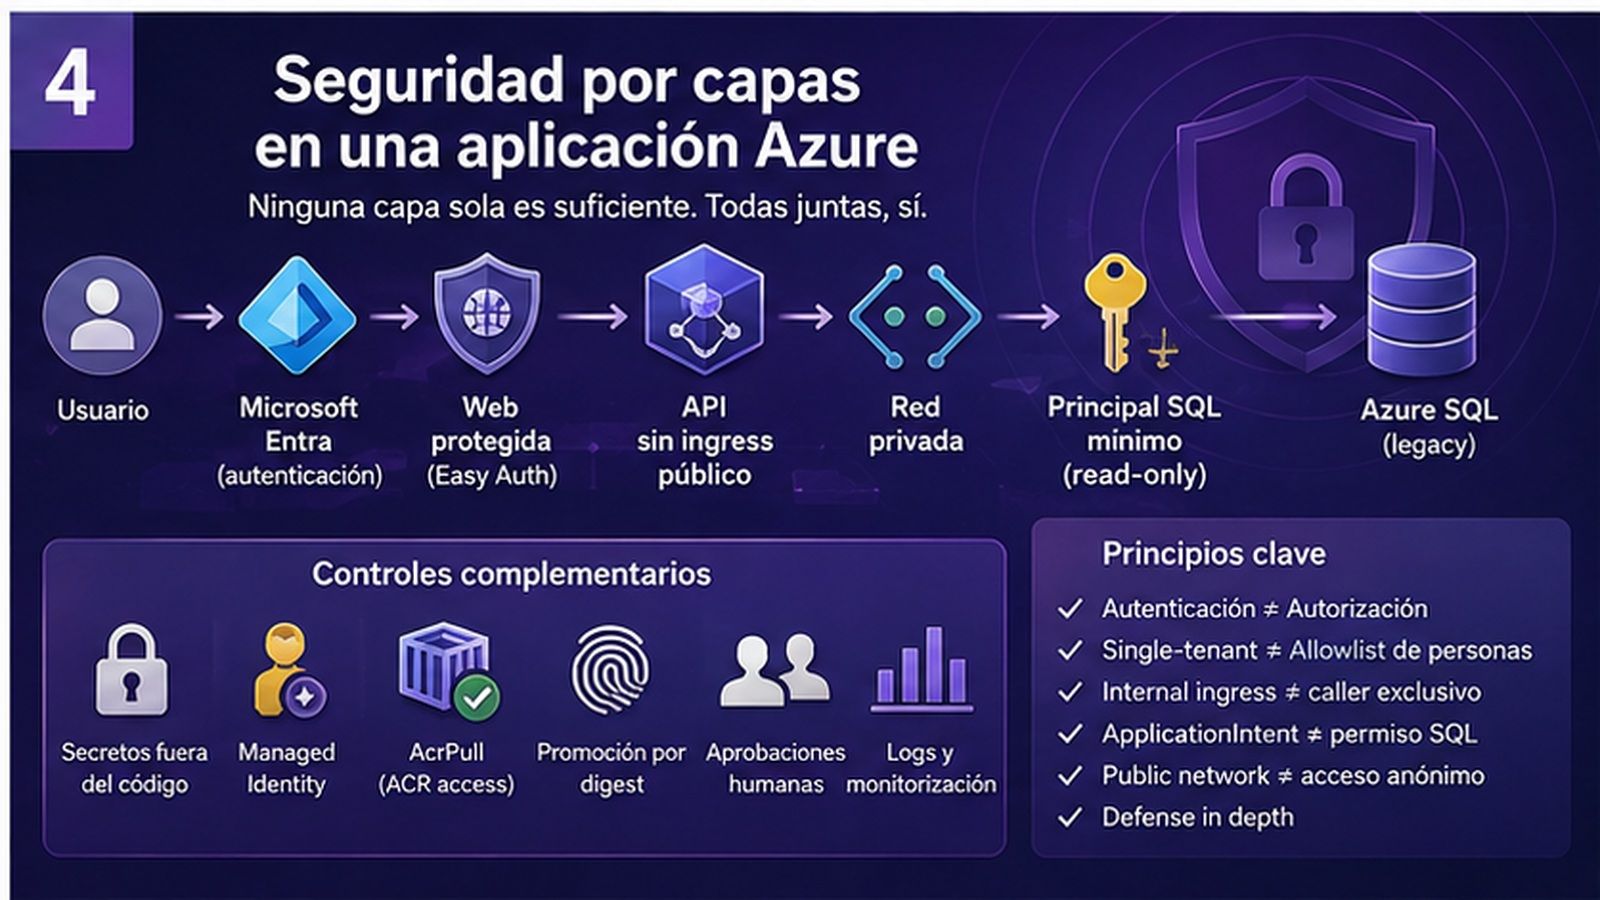
Seguridad por capas en una aplicación Azure
Defense in depth con Microsoft Entra, ingress, red, Managed Identity, mínimo privilegio SQL, secretos y aprobación humana.
Artículos
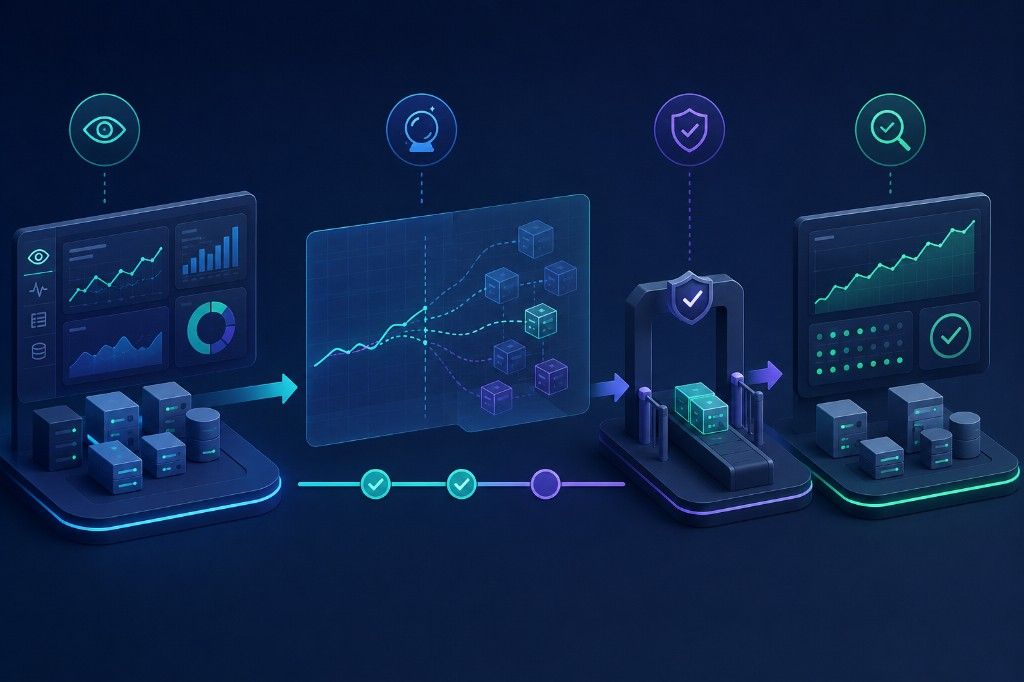
Forecast Pattern: anticipar antes de ejecutar
Un patrón operacional para proyectar estados futuros, consecuencias y riesgos antes de autorizar una mutación, distinto de preflight, dry-run y rehearsal.

Artículos
Rehearsal Pattern: ensayar antes de mutar sistemas
Un patrón operacional para observar, ensayar y validar automatizaciones antes de autorizar mutaciones acotadas y verificar su resultado.
Proyectos
Proyectos
IXATU Operations
Aplicación moderna sobre Access y Azure SQL: base read-only, primer writer controlado en DEV, escritura en PROD deshabilitada y migración progresiva.
Proyectos
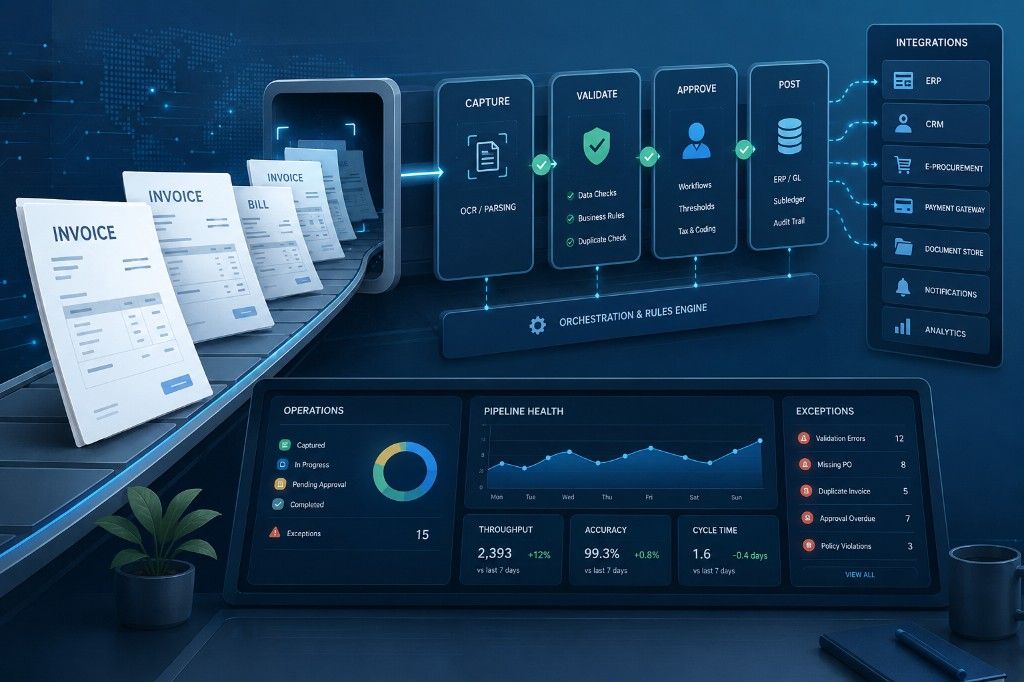
Billing / Invoices: automatización de procesos de facturación
Un caso concreto de automatización de facturas con captura, validación, aprobación y contabilización, donde forecast y rehearsal preceden a mutaciones reales.